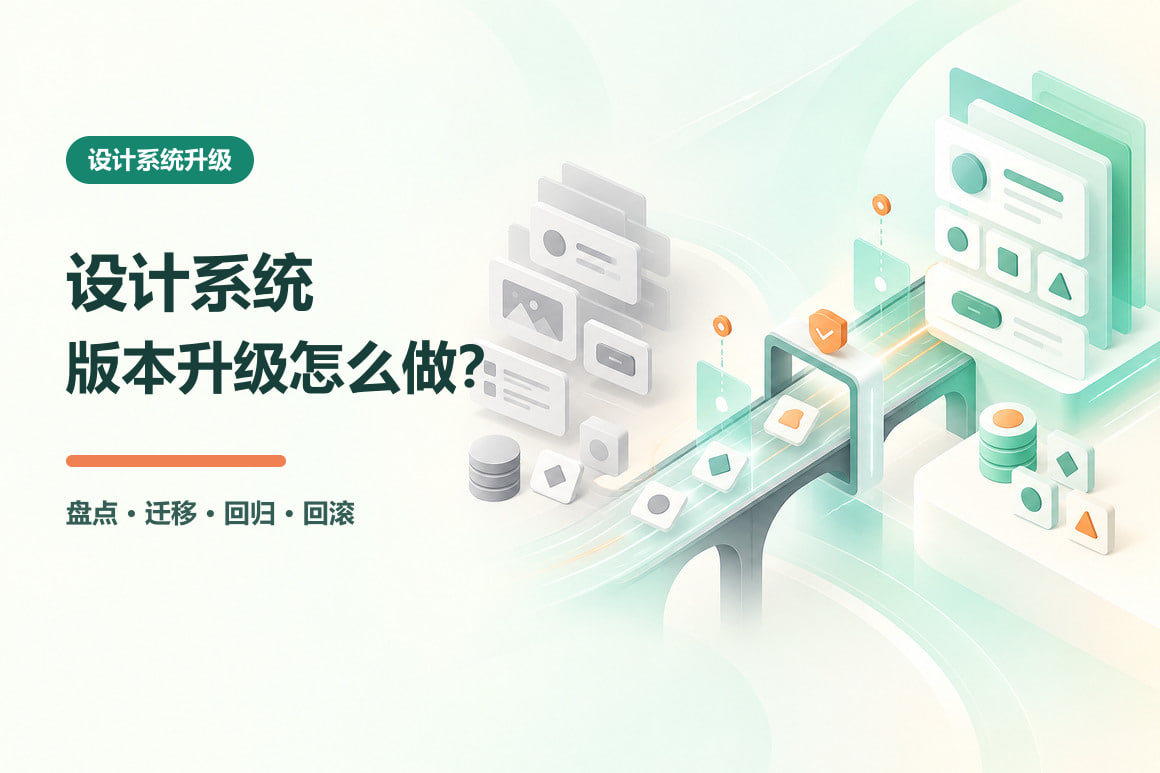
内网部署设计工具,首先要确认设计文件、协作服务和账号系统是否真的运行在企业控制的环境里。本地安装桌面软件、购买企业版、选择数据存储地区,都不等于完成了内网部署。要求原型与设计资产留在内部环境的团队,可先评估墨刀私有化部署方案,再按业务所需核对协作、身份认证、迁移与交付范围。
下面比较十款设计工具,将可自建服务、厂商托管私有云、本地编辑软件和已停止服务的产品分开。这样筛选出的候选清单,才适合继续交给产品、设计、研发与IT共同评估。
先分清四种部署方式
| 方式 | 企业实际控制什么 | 容易误判的地方 |
|---|---|---|
| 自建/本地私有化部署 | 服务部署在企业自有服务器或指定基础设施 | 还需确认授权、邮件、字体、插件及AI是否调用外部服务 |
| 厂商托管的专属私有云 | 专属租户、实例或约定的数据存储地区 | 基础设施仍由厂商托管,不等于能在断网内网运行 |
| 本地桌面编辑 | 编辑器和部分设计文件在电脑上 | 多人评审、账号认证、组件库或发布链接可能仍依赖云端 |
| 公有云企业版 | 组织、席位、访问权限与部分数据策略 | SSO、审计和企业账单不是自建部署能力的证明 |
如果采购要求写的是“数据不出内网”,应把它展开成可验收条款:哪些数据不外传,哪些域名允许访问,哪些功能必须断开外网后仍可用,谁负责升级和恢复。只写一句“支持私有化”,容易在上线时才发现关键能力不在采购范围内。
1. 墨刀:围绕原型、设计协作和企业管理评估私有化
墨刀的价值在于把原型制作、团队评审与设计交付放进连续的工作流。产品经理可以先画页面和交互,设计师继续完善界面,研发围绕同一份产物确认实现细节。对于有数据管理要求的组织,私有化方案还需要同时覆盖成员、权限、资产交接及现有项目迁移。
墨刀当前私有化产品页提供需求诊断、技术方案、部署测试和培训支持,并将账号对接、网络环境、存储、权限及适配评估纳入实施流程。实际选型时,应准备现有项目数量、成员规模、部署环境、访问方式和需要对接的内部系统,让技术方案明确到功能清单。
重点验收:企业账号停用后能否及时回收访问权限;离职成员的原型和素材由谁接管;跨部门分享是否遵循权限设置;旧项目迁移后,链接、评论和交互是否完整。涉及AI时,另列模型服务位置、请求数据范围和外网依赖,不能由“设计工具已私有化”推导出“所有AI请求都在内网”。

适合把原型设计与协作管理一起纳入采购的企业。普通在线账号用于体验产品操作;私有化部署需要技术评估与实施,不是注册后便自动获得的一套内网环境。
2. Figma Enterprise:企业治理和地区存储不等于自建部署
Figma Enterprise面向多团队设计系统、组织管理和设计交付。对于已有Figma组件库的组织,它的协作连续性值得评估;但不能把企业版描述成可通过Docker Compose安装到本地的版本。
Figma的地区文件托管说明介绍的是厂商提供的文件托管地区选择。选择托管地区与拿到可自建的软件安装包,是两项不同的能力。若企业的硬性条件是内网运行,应先要求供应商提供明确的部署架构和合同条款,而不是依据Enterprise名称直接入围。
适合允许使用云服务、重视现有Figma资产和组织治理的团队。若必须迁移,先挑一个包含组件、变量、交互和研发标注的项目做转换验证,不要只比较静态截图是否相似。
3. Sketch私有云:专属托管环境与Mac本地编辑分别判断
Sketch的Mac应用可以承担本地设计编辑;团队共享和协作还涉及Workspace。它的Private Cloud官方说明描述专属隔离的AWS托管环境,不能据此写成“企业自行在AWS或GCP上用Docker搭建Sketch”。
对已有Mac设计团队,先确认本地文件的使用方式,再单独评估云端评审、历史记录、组件库与团队管理。对全员必须在受控内网工作的组织,则需要核对私有云服务能否满足网络、数据驻留及运营责任要求,不能只看应用能否离线打开文件。
4. Pixso:界面设计与研发交付的私有化候选
Pixso适合围绕UI设计、组件资源和产研协作评估。其私有化部署页面明确列出内网、自建云和公有云等方案,以及企业账号、内部系统对接和资产管理方向。

试用时可选一套真实设计系统:包含字体、颜色变量、组件变体、页面和研发交付材料。重点看组件更新能否传递到使用页面、权限是否能匹配部门协作方式,以及历史项目迁入后是否仍便于维护。是否支持目标服务器、数据库和认证系统,应写入本次部署方案,不由公开功能介绍代替验收。
5. Adobe XD:已有项目的维护选项,不宜作为新内网平台的起点
Adobe XD曾广泛用于界面与交互原型。Adobe目前在官方FAQ中说明XD处于维护模式。已有团队可以据此安排项目维护与迁移,但不应再把它包装成持续扩展的全新企业设计平台。

桌面应用、本地文件和在线分享分别具有不同依赖,不能仅凭本地安装能力推断可以自建协作服务。维护旧项目时,应先保存可用源文件、字体和图片,记录交互路径,再确认当前授权及评审链接的可用性;迁移时优先验证复杂组件和关键流程。
6. Axure RP:桌面原型与Axure Cloud On-Premises配套评估
Axure RP擅长复杂交互原型,适合逻辑分支、表单和数据状态较多的业务系统。真正涉及企业自建协作服务的产品是Axure Cloud On-Premises,不应仅用“纯客户端”概括整套方案。
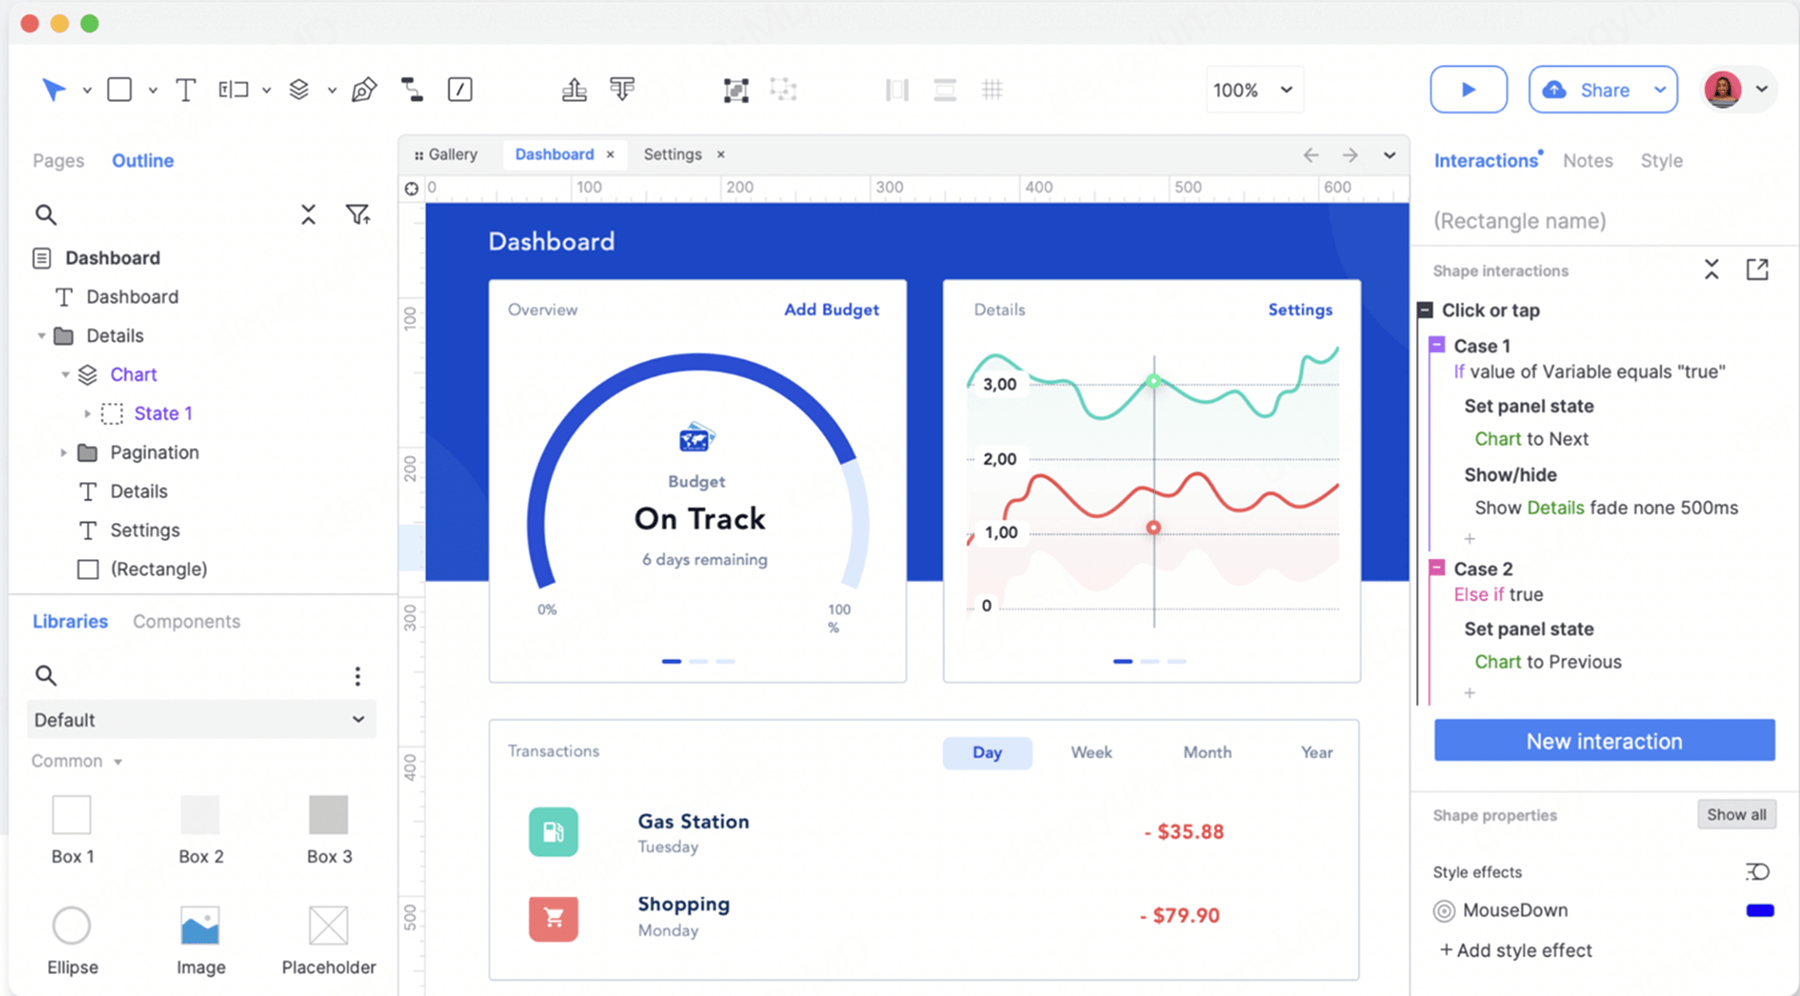
Axure官方部署对比区分厂商托管与企业服务器部署,并说明On-Premises侧重RP原型托管,不包含云版的白板和文档能力。离线授权也有条件:安装文档要求符合条件的年度Enterprise订阅并单独申请离线许可。
这类方案应把编辑器授权、服务器授权、数据库、认证和发布流程一起报价。验收时从设计师电脑发布一个真实RP项目,再由没有编辑席位的评审者查看和评论,核对网络依赖与权限,而不只是证明本地能打开RP文件。
7. InVision:已停止相关服务,存量项目应做迁移整理
InVision不再适合作为新的原型或内网协作平台候选。Miro关于Freehand及InVision产品变化的说明确认,InVision的相关设计协作服务已于2024年12月31日终止。

如果企业仍保存InVision相关素材,应盘点已下载的设计文件、图片、演示录像和评审记录,按可恢复程度迁移。仍以InVision作为交付工具的旧流程,也应更新为当前可用的编辑和评审入口。
8. ProtoPie:高交互验证,同时区分本地部署与私有云
ProtoPie适合细致动效、输入响应、多设备联动等交互验证。其企业版文档明确区分On-Premises与Private Cloud:前者使用组织自己的服务器和硬件,后者为AWS上的专属环境。

如果需求是验证一个复杂交互体验,这类工具有明确用途;如果目标是统一企业所有设计资产,还需检查UI编辑、组件治理和研发交付是否需要其他工具配合。设备演示、连接服务和企业账号的网络要求,也应作为部署验收内容。
9. UXPin:企业设计协作能力需与部署条件分开核对
UXPin强调交互设计、组件复用与设计开发连接,适合已有设计系统、希望减少设计稿与实现差异的团队。当前企业产品介绍可支持对组件与企业工作流的评估,但不能作为“提供Docker本地部署”的证据。

若要纳入严格内网采购,先取得供应商对部署位置、AI调用、代码仓库访问和身份认证的书面说明。在未确认前,可把它放在设计开发协作候选中,而不是与已有明确自建方案的产品混为一组。
10. Penpot:可自托管,也需要承担运维工作
Penpot是开源设计与原型工具,其官方自托管入口提供Docker和Kubernetes等部署路径。对于希望掌握部署环境、有相应运维能力的团队,这是可以继续做技术验证的方向。

开源不等于没有持续成本。除了部署软件,还要分配存储、备份恢复、升级测试、监控、邮件、身份管理和用户支持的责任。应确认采用的版本与服务方案包含哪些企业能力,避免把云服务或商业支持中的权益默认等同于自建实例。
怎样把工具名单变成可以采购的方案
先做硬条件筛选,再比较使用体验。必须内网运行时,优先向有明确自建路径的厂商索取架构和实施资料;允许专属托管时,再比较地区、租户隔离和组织管理。只要求设计师能离线编辑,未必需要建立整套内网协作服务。
| 试点任务 | 具体做什么 | 保留下来的成果 |
|---|---|---|
| 迁移一个代表项目 | 包含组件、交互、字体、附件和评论;验证仍可编辑与评审 | 迁移缺失清单及处理成本 |
| 测试三种角色 | 设计者编辑、研发查看、外部评审者受限访问;再停用一个账号 | 权限矩阵、回收结果与资产归属 |
| 模拟外网中断 | 测试登录、编辑、保存、发布、素材及AI;记录实际外部请求 | 网络依赖表和必须开放的域名 |
| 恢复一次备份 | 在隔离环境恢复项目,核对文件、权限与评论 | 恢复步骤、责任人和可接受的恢复目标 |
| 演练一次升级 | 验证旧项目与集成系统,准备失败后的回退方式 | 升级窗口、版本兼容记录和回退方案 |
报价应至少分开列出软件与席位、基础设施、迁移、系统对接、培训和年度维护。比较总成本时,既看首次上线,也看后续扩容和停用时能否取回资产。一个能正常打开的演示环境,不等于一套能长期运行的企业方案。

准备评估墨刀时,可先整理“成员规模、项目类型、目标网络环境、现有账号体系、需要迁移的资产”五项资料。日常制作与评审体验可通过墨刀工作台了解;企业部署条件则应由方案沟通与试点验收共同确认。