设计系统版本升级不是“把组件替换成最新版”,而是一次跨设计文件、组件文档、代码包和业务页面的受控迁移。正确顺序是先冻结基线并盘点引用,再识别破坏性变更,按风险分批双轨迁移,最后通过真实页面回归决定是否切换;任何高风险变更都要在开始前写好回滚条件。
升级前先按组件库治理方法确认版本与废弃规则;迁移完成后,再使用设计系统评审清单核对变量、组件、文档和代码是否一致。
什么情况下需要升级设计系统
不是每次视觉微调都要启动迁移项目。只有变化会影响多个使用方、现有实例或研发接口时,才需要按版本升级管理。常见触发包括品牌主题调整、变量体系重构、高频组件结构变化、属性重命名、无障碍要求提升和前端组件包大版本升级。
- 补丁更新:修复不改变结构和接口的问题,例如边框偏差、文档错误。
- 兼容更新:新增变量、属性或状态,旧用法仍可运行。
- 破坏性更新:删除、重命名或改变默认行为,旧实例必须迁移。
先给变更定级,才能决定通知范围、验证深度和切换窗口。把所有改动都叫“大版本”,团队会对升级失去敏感度;把破坏性变化当普通更新,则会把风险转嫁给业务页面。
升级前建立影响面清单
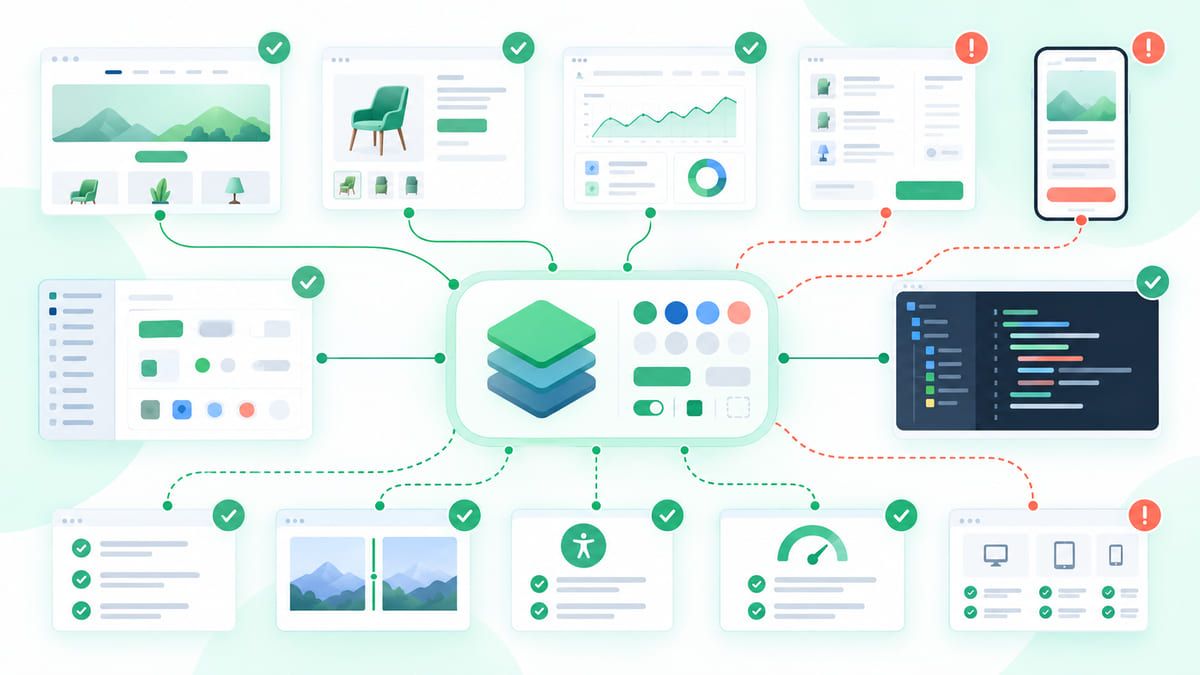
影响面清单要连接“系统对象”和“使用位置”。每个待升级对象至少记录旧版本、新版本、变化类型、设计文件引用、代码引用、业务页面、负责人和风险级别。盘点结果不是组件数量,而是哪些真实任务可能被改变。
| 对象 | 需要盘点 | 主要风险 |
|---|---|---|
| 设计变量 | 别名、模式、组件引用、写死值 | 换主题后对比度或层级失效 |
| 基础组件 | 实例、属性、状态、嵌套依赖 | 批量更新导致布局或交互改变 |
| 业务组件 | 业务规则、数据字段、责任团队 | 通用升级覆盖业务例外 |
| 代码组件 | 包版本、API、样式依赖、测试 | 设计已迁移但研发仍使用旧接口 |
| 业务页面 | 核心路径、异常状态、端与主题 | 组件页通过,真实场景仍出错 |
盘点时优先找高频、高风险和跨团队对象,不要从字母表第一个组件开始机械检查。历史文件可以先标记为“只维护不迁移”,但必须说明它是否仍会被复制到新项目。
冻结基线:版本、截图和通过标准
升级开始前冻结当前有效版本,保留组件库、变量集合、代码包和关键页面的只读基线。基线至少包含版本号、发布时间、负责人、页面截图和已知问题;否则升级后出现差异时,团队无法判断是新缺陷还是旧问题。
- 确定唯一源版本,暂停未经登记的公共组件修改。
- 选择 5–10 个代表性页面作为回归样本,覆盖桌面、移动、明暗主题和复杂状态。
- 定义通过标准,例如关键任务不中断、阻塞问题为零、旧接口有迁移期限。
- 为高风险对象写出回滚触发条件和恢复负责人。
识别破坏性变更,而不只看视觉差异
破坏性变更既可能发生在外观,也可能发生在结构、语义和接口。按钮颜色微调通常不是破坏性变更;默认尺寸、焦点行为、属性名称、内部插槽或变量语义改变,即使截图看起来接近,也可能影响大量页面。
| 变更维度 | 示例 | 迁移动作 |
|---|---|---|
| 变量 | text-gray 改为 text-secondary | 建立旧名到新名映射,检查主题模式 |
| 属性 | Type=Main 改为 Type=Primary | 批量替换后逐类抽样 |
| 结构 | 输入框新增固定帮助区 | 检查高度、对齐和嵌套实例 |
| 行为 | 弹窗默认关闭逻辑变化 | 重走取消、提交和异常路径 |
| 代码 API | 参数删除或默认值改变 | 提供兼容层、警告和截止版本 |
变量变更可参考Design Token 三层结构区分基础值、语义和组件层;组件属性与状态的影响则用状态与变体清单逐项核对。
制作旧版到新版的迁移映射
迁移表不能只写“旧组件换新组件”,而要说明旧对象、新对象、自动转换方式、人工判断项、不兼容点和验收证据。对于无法一对一替换的对象,要拆成条件规则,例如旧版通知组件根据是否需要操作,分别迁移到提示条或消息卡。
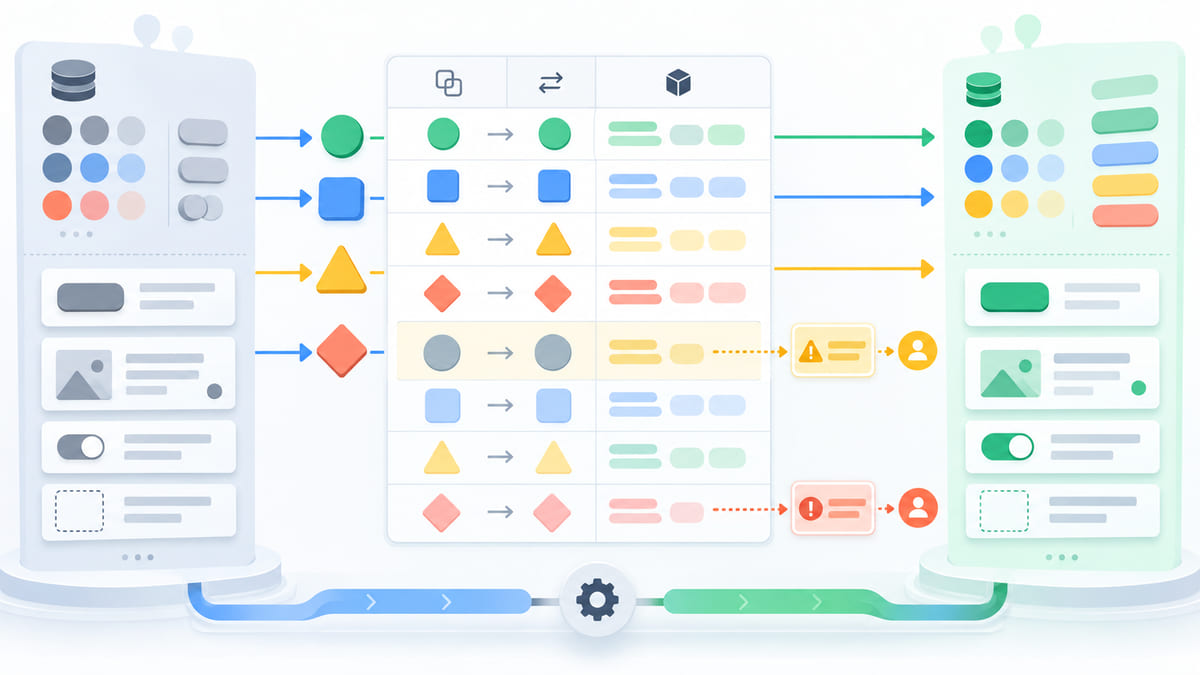
映射表应同时服务设计、研发和测试。设计侧知道实例如何替换,研发知道参数如何转换,测试知道哪些状态必须重新验证。需要维护更完整的对象契约时,可沿用组件文档字段模板记录用途、属性、状态、代码映射和版本。
采用双轨迁移,不直接覆盖旧版本
高风险升级应让旧版和新版在限定时间内并行。新版先进入测试库或新命名空间,在一条真实业务链路验证;通过后扩大到一个产品或团队;最后才替换公共入口。双轨不是永久保留两套系统,而是用清晰的开始、迁移比例和结束条件降低一次性切换风险。
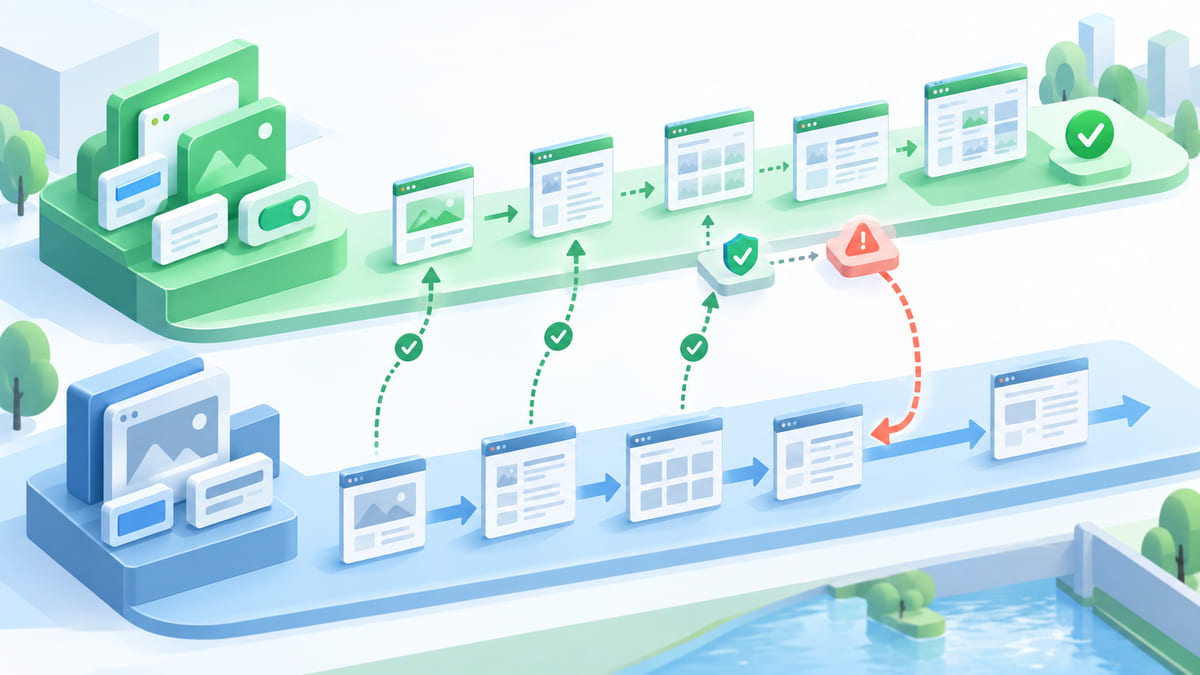
- 试点:选择使用频率高但边界可控的页面,验证映射和工具。
- 扩展:按产品或业务域分批迁移,每批有独立负责人和验收记录。
- 冻结旧版:停止旧版新增能力,只允许阻塞问题修复。
- 切换默认:新建项目默认使用新版,旧版仅维护历史项目。
- 结束双轨:引用清零或进入明确归档范围后,再执行下线。
哪些能批量处理,哪些必须人工判断
命名一对一、变量别名和简单属性替换适合批量处理;涉及业务含义、布局重排、状态缺失和组件拆分时必须人工判断。自动化脚本应先输出预览清单,再在副本中运行,不能直接修改唯一正式库。
- 适合自动化:确定性重命名、引用统计、写死值扫描、失效链接检查。
- 需要人工:语义变化、组件一拆多、业务例外、异常与无障碍状态验收。
- 共同要求:每次批处理都记录输入版本、对象数、失败项和可回滚产物。
用真实页面做视觉、状态和任务回归
组件展示页只能证明单个对象成立,不能证明页面任务不受影响。回归应从用户任务出发,至少覆盖正常、空、加载、错误、无权限和长内容,并检查窄屏、缩放、主题与多语言。设计侧负责视觉和语义,研发负责接口与性能,测试负责路径和恢复。
每个抽样页面都保留升级前后对照,并把差异分成“预期变化、可接受偏差、必须修复”。只有第三类清零且前两类得到确认,当前批次才算通过。
回滚不是恢复文件,而是恢复可用状态
回滚方案要回答四个问题:触发条件是什么、恢复到哪个版本、谁执行、如何确认业务恢复。只备份设计文件不够;若代码包、文档和业务页面已经切到新版,就需要一起恢复或启用兼容层。
- 阻塞关键任务、数据输入或权限判断时立即回滚。
- 无法在约定窗口修复的高优先问题,暂停扩大迁移范围。
- 恢复后重新核对版本、依赖和页面状态,避免设计回退而代码未回退。
- 记录触发原因,把修复项带入下一次试点,不直接重复上线。
在墨刀中组织设计系统升级材料
团队可以在墨刀设计中保留旧版组件和变量的只读页面,为新版建立独立试点区域,并把迁移映射、页面样本和问题编号放在同一项目中。通过共享链接让设计、产品和研发围绕同一版本评审,迁移完成后再统一公共入口。
- 旧版、新版和迁移中状态使用清晰命名,避免成员误用。
- 高风险组件旁直接标注替代项、负责人和回滚版本。
- 每个试点页面同时保留任务说明、异常状态和验收结论。
一次升级评审会如何安排
- 10 分钟:确认范围、版本、变更等级和通过标准。
- 15 分钟:核对影响面清单与旧新版映射,找出遗漏引用。
- 15 分钟:走查试点页面的正常、异常和主题状态。
- 10 分钟:确认自动化结果、人工处理项与剩余风险。
- 10 分钟:确定切换、暂停或回滚结论及责任人。
设计系统版本升级清单
- 旧版组件、变量、代码包和关键页面基线已经冻结。
- 所有破坏性变更都有旧新版映射、负责人和迁移说明。
- 高风险对象先在试点页面验证,没有直接覆盖公共版本。
- 自动转换与人工判断项被分开记录,失败项可追踪。
- 真实页面覆盖正常、异常、主题、窄屏和长内容回归。
- 旧版停止新增能力,双轨结束条件和下线日期明确。
- 回滚条件、恢复版本、执行人与恢复验证已经写清。
常见问题
设计系统升级必须一次完成吗?
不必。按变量、基础组件、业务组件和产品线分批更稳妥,但批次之间必须有清晰依赖。先迁移底层变量和高频基础组件,再处理业务组合,能减少重复返工。
旧组件什么时候可以删除?
当有效引用清零、历史项目进入只读或归档范围、替代文档完整,并且双轨结束条件已满足时再删除。不能因为新版已经发布,就默认旧版无人使用。
设计升级完成,代码可以以后再跟吗?
可以分阶段,但不能失去映射。设计先行时要保留兼容状态和明确的代码迁移版本;若设计和代码长期分别维护,业务团队会继续复制旧实现,升级成果很快再次分叉。
总结
设计系统版本升级的关键是控制影响面:先冻结基线并找全引用,再把破坏性变更转成旧新版映射,通过双轨和试点降低切换风险,用真实页面回归决定是否扩大范围,并为失败场景保留可执行回滚。升级完成的标准不是新版组件已经发布,而是设计、文档、代码和业务页面重新对齐。