后台系统的权限设计,先定三件事:有哪些角色、每个角色能操作什么、能看多大范围的数据。这三件事决定菜单、按钮、接口和数据范围,页面只是它们的结果。很多权限问题不是界面没画好,而是角色边界和数据范围在需求阶段就没有定义清楚。
权限需要和菜单、按钮、数据范围一起设计,整体页面组织方法可参考后台管理系统怎么设计。
权限模型怎么选
先按“角色数量、数据范围是否动态、是否需要临时授权”三点判断模型,再落到页面上。多数系统用角色加数据范围的组合就够,不必一上来做规则引擎。
模型 | 适用场景 | 落地方式 | 要注意的点 |
|---|---|---|---|
角色访问控制 | 角色数量有限、职责相对稳定 | 用户—角色—权限点三层映射 | 角色数量膨胀时要及时合并,避免出现大量只差一两个权限点的角色 |
规则访问控制 | 需要按部门、地域、项目动态判断 | 规则条件 + 属性来源 | 规则可读性差,必须提供可视化配置和变更记录 |
数据范围控制 | 同一角色看不同范围的数据 | 本人、本部门、本部门及下级、自定义范围 | 列表、详情、导出、统计必须使用同一套范围规则 |
字段与操作级权限 | 敏感字段、审批与删除等高风险动作 | 字段脱敏、按钮禁用或隐藏 | 无权限时给出明确提示,不要只是点了没反应 |
临时授权 | 请假、交接、紧急处理 | 有效期 + 审批 + 操作日志 | 到期自动回收,授权过程可追溯 |
后台系统权限管理设计的原则
权限管理设计的原则有助于确保系统的安全性、可扩展性和可维护性。以下是几项关键的设计原则:
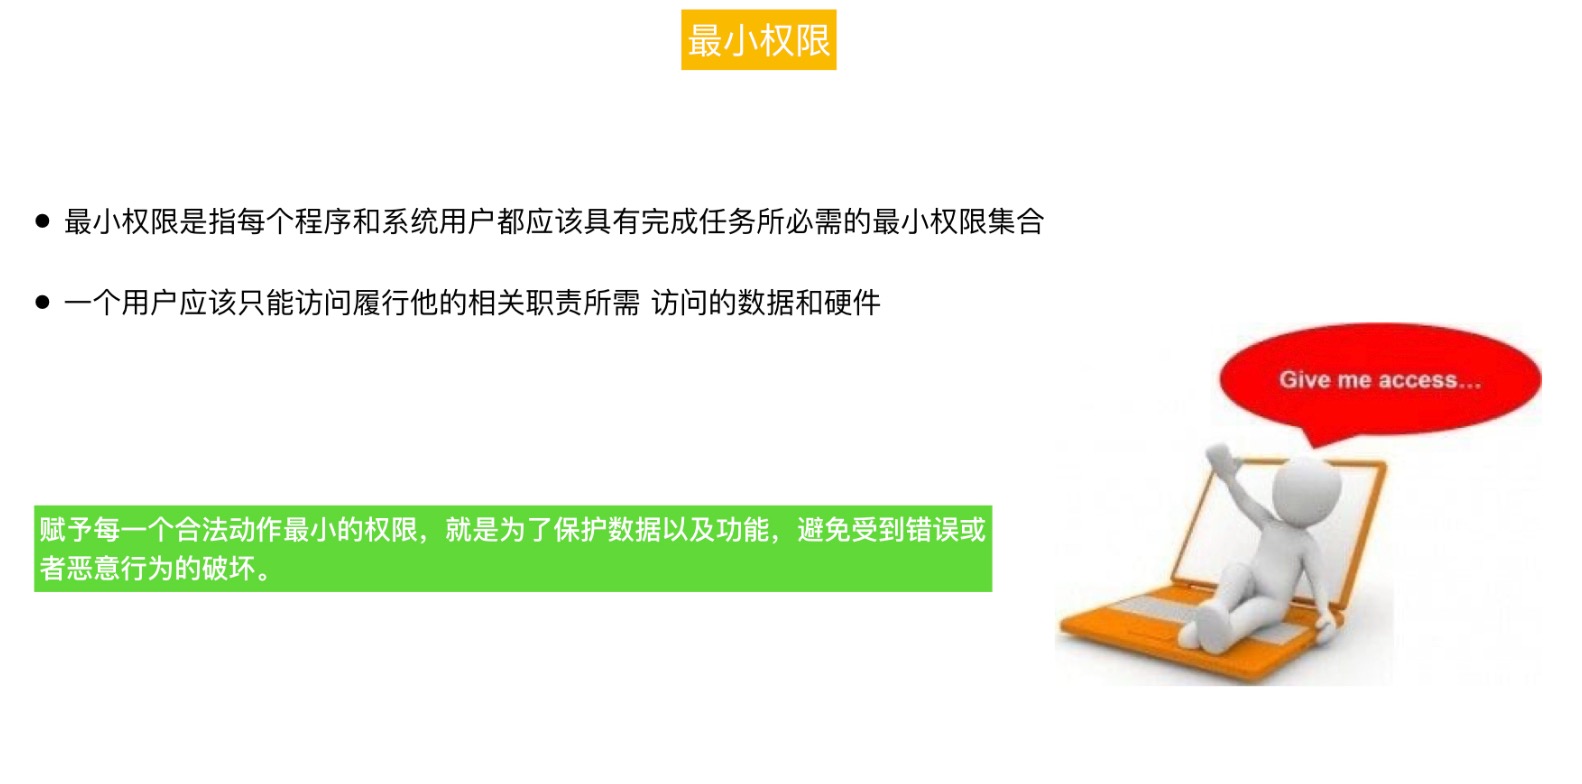
1.最小权限原则
最小权限原则(Principle of Least Privilege,POLP)要求用户和应用程序仅被授予完成工作所必需的最低权限。这一原则能够有效地减少潜在的安全风险,例如通过限制用户访问范围,降低了数据泄露和系统滥用的风险。
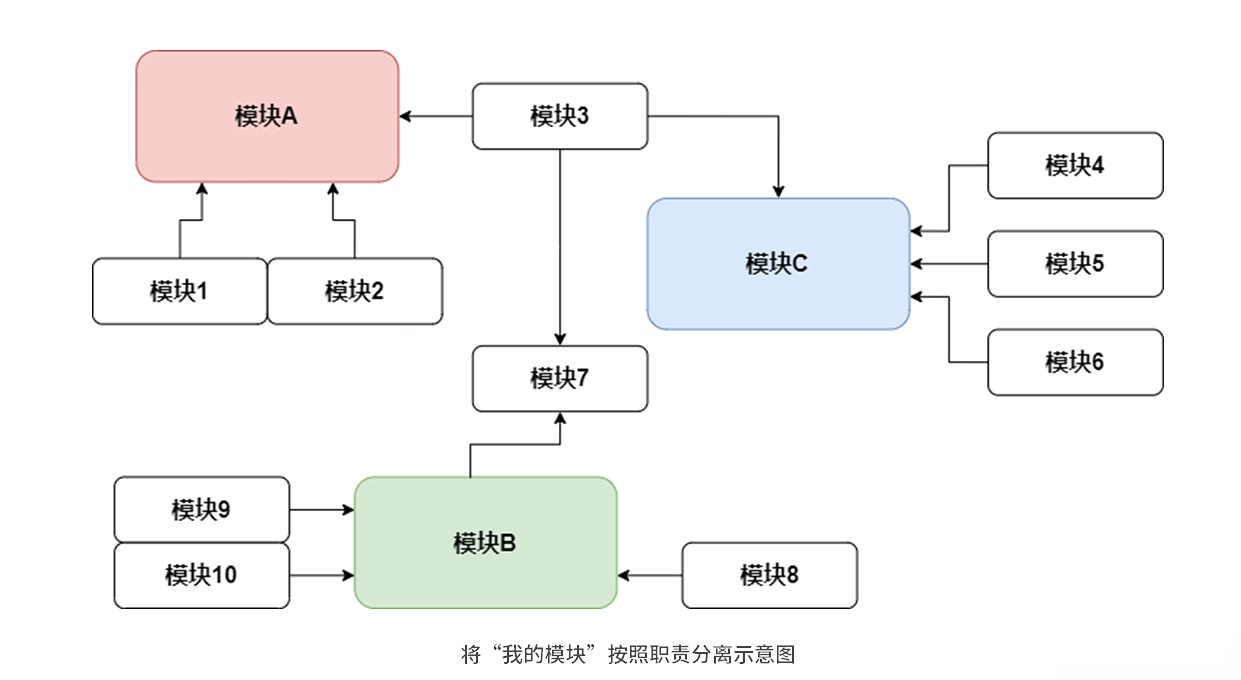
2.分离职责原则
分离职责原则(Separation of Duties,SoD)要求确保关键任务和操作不由单一用户完成,以防止单点故障或恶意操作。通过将权限分配给多个角色,可以有效地减少操作错误,并提高安全性。例如,一个审批流程中,申请人和审批人应分开处理,避免一个人同时执行申请和审批操作。
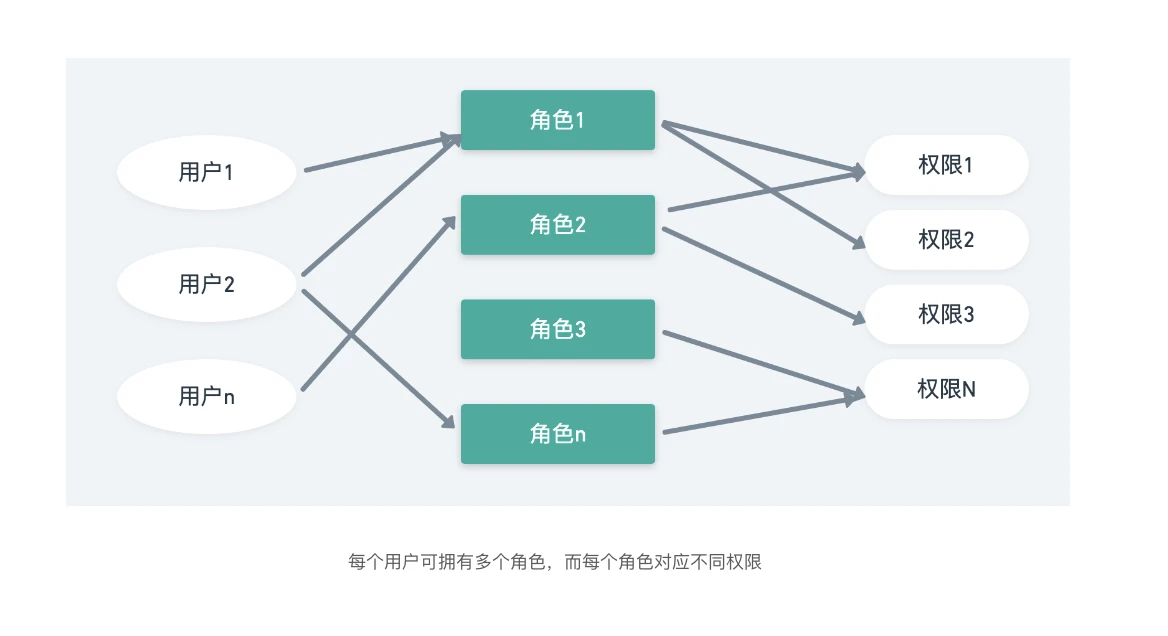
3.用户角色与权限的层次化设计
在复杂的后台系统中,权限通常需要通过角色来管理。通过角色进行权限分配能够有效组织用户并简化管理。不同层级的用户角色(如管理员、操作员、访客等)可以拥有不同的权限,而每个角色下的权限也可以进一步细化,以满足业务需求。
在前期策划阶段,可以使用墨刀白板工具,快速构建用户与角色结构图,直观呈现权限分层关系,使团队在初期就能清楚掌握权限设计的逻辑和边界。
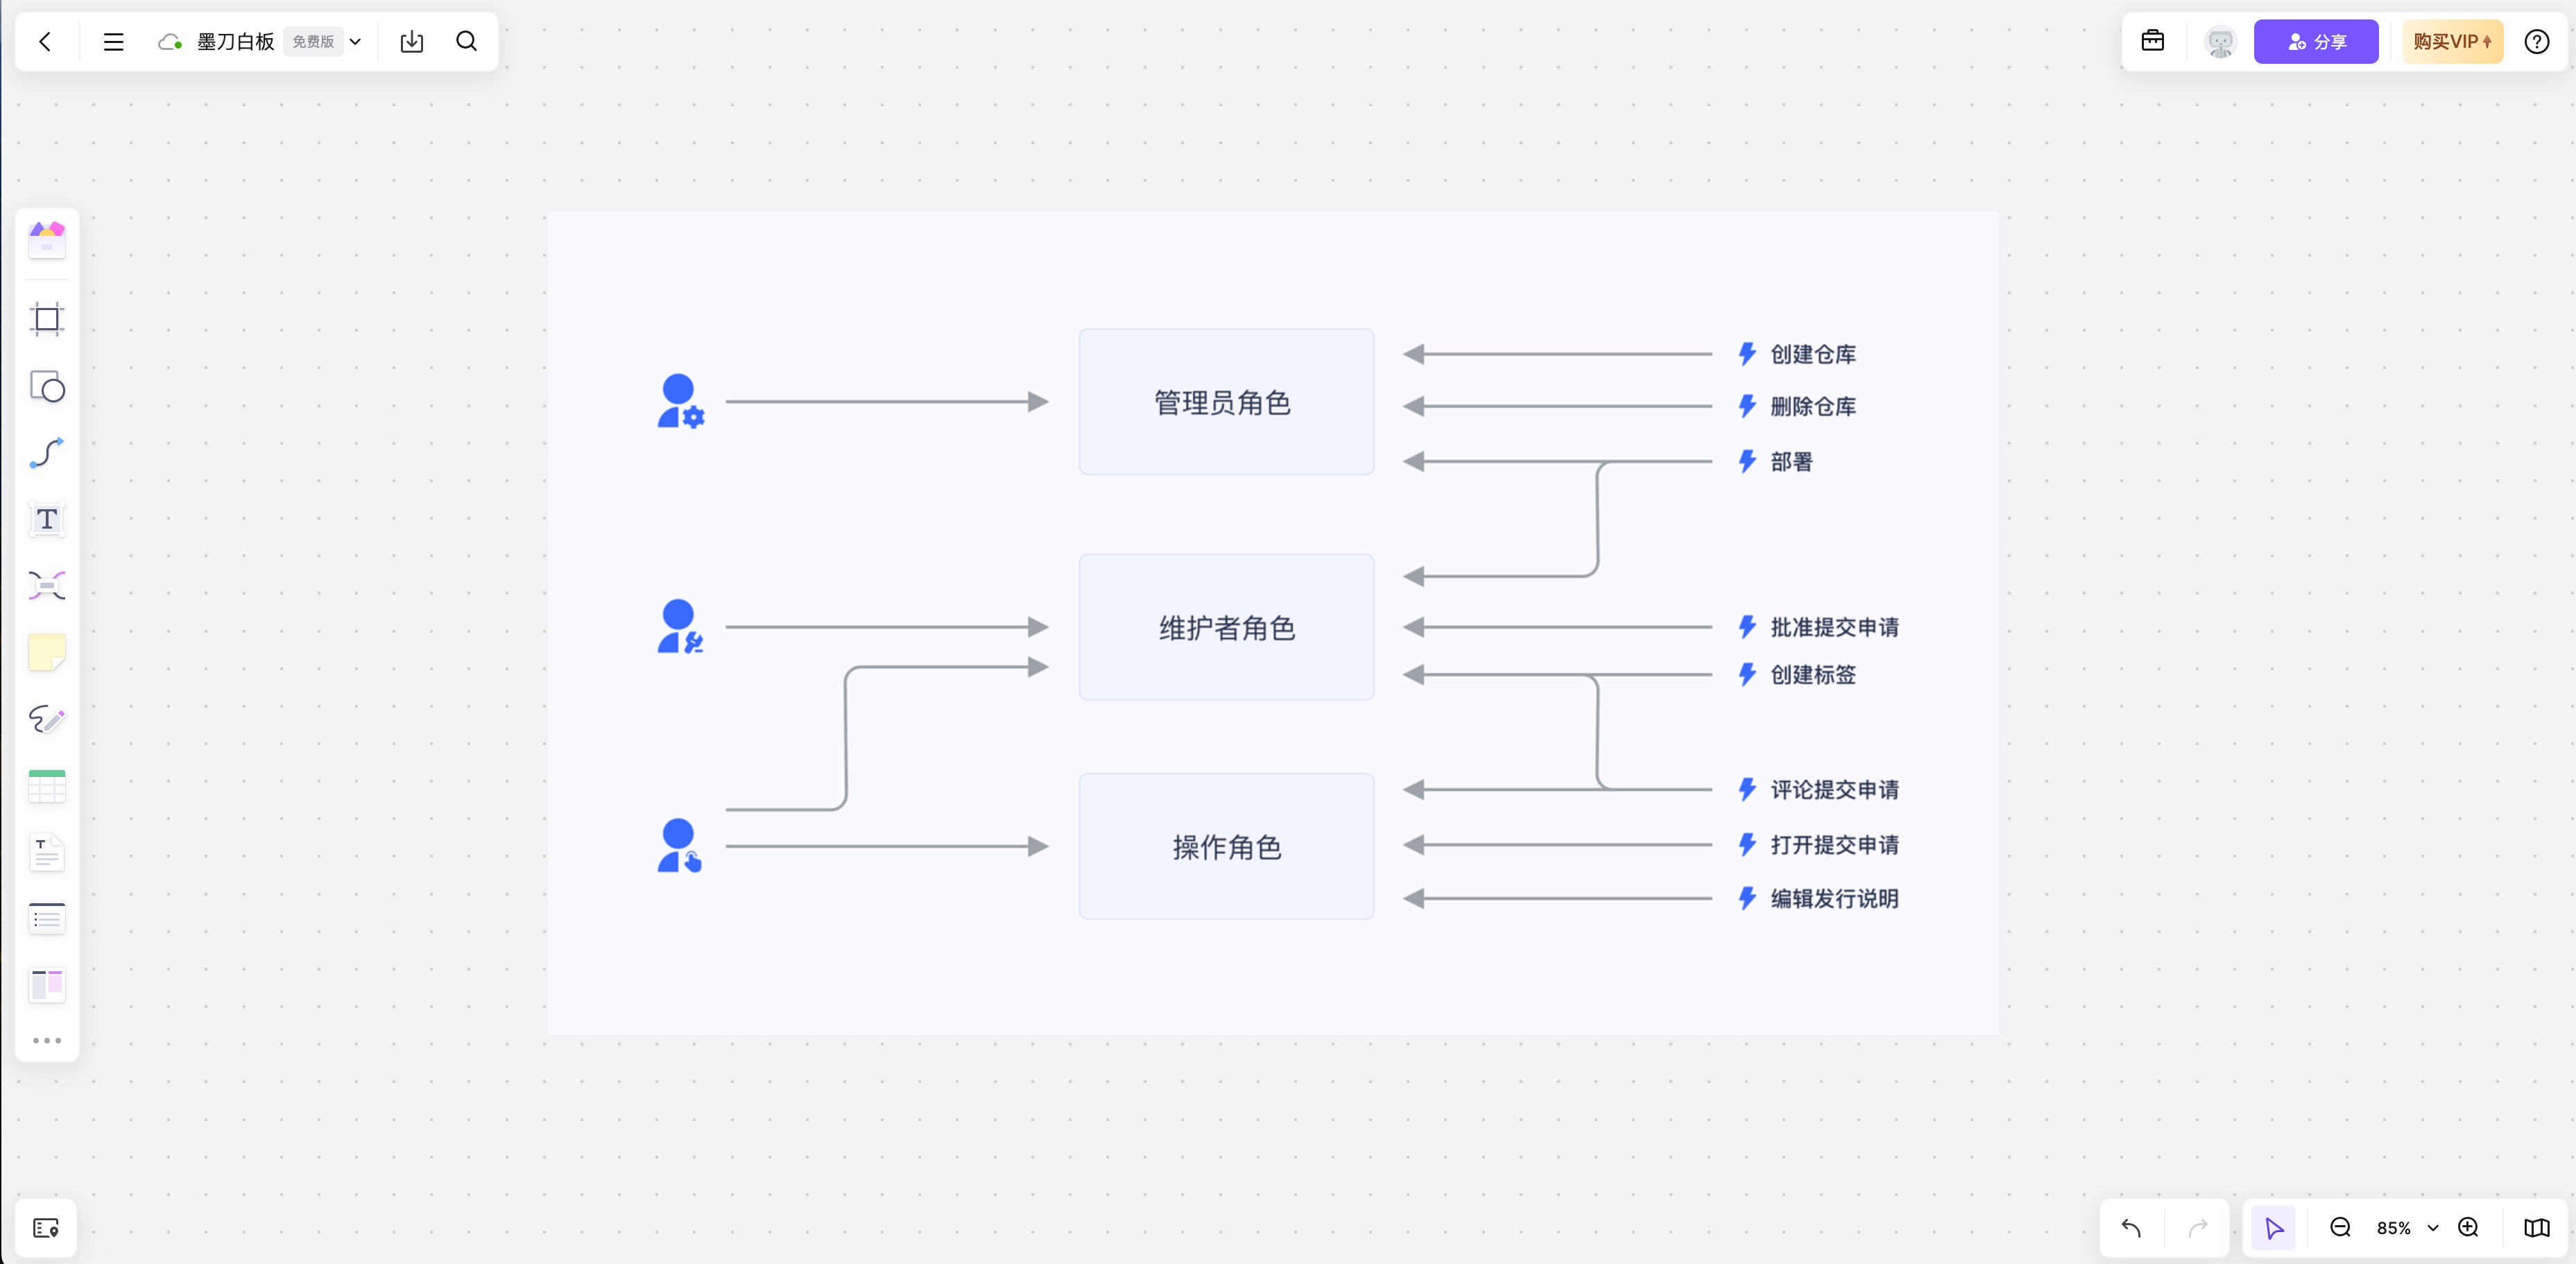
墨刀白板支持无限画布和任意元素拖拽,非常适合绘制多层级、多分支的角色结构图。设计师或产品经理可以将用户、角色、权限作为不同节点,通过箭头和连线标明它们之间的隶属关系与控制范围。比如可视化表达“运营总监 ➝ 内容主管 ➝ 内容编辑”这一层级链条,或展示一个用户可以同时拥有多个角色(如“财务 + 项目管理”)。立即使用墨刀白板,在线绘制用户角色结构图
后台系统权限模型的选择
权限模型的选择对后台系统的权限管理有着深远的影响。根据不同的需求,可以选择不同的权限控制模型。常见的权限控制模型包括:
1.基于角色的权限控制(RBAC)
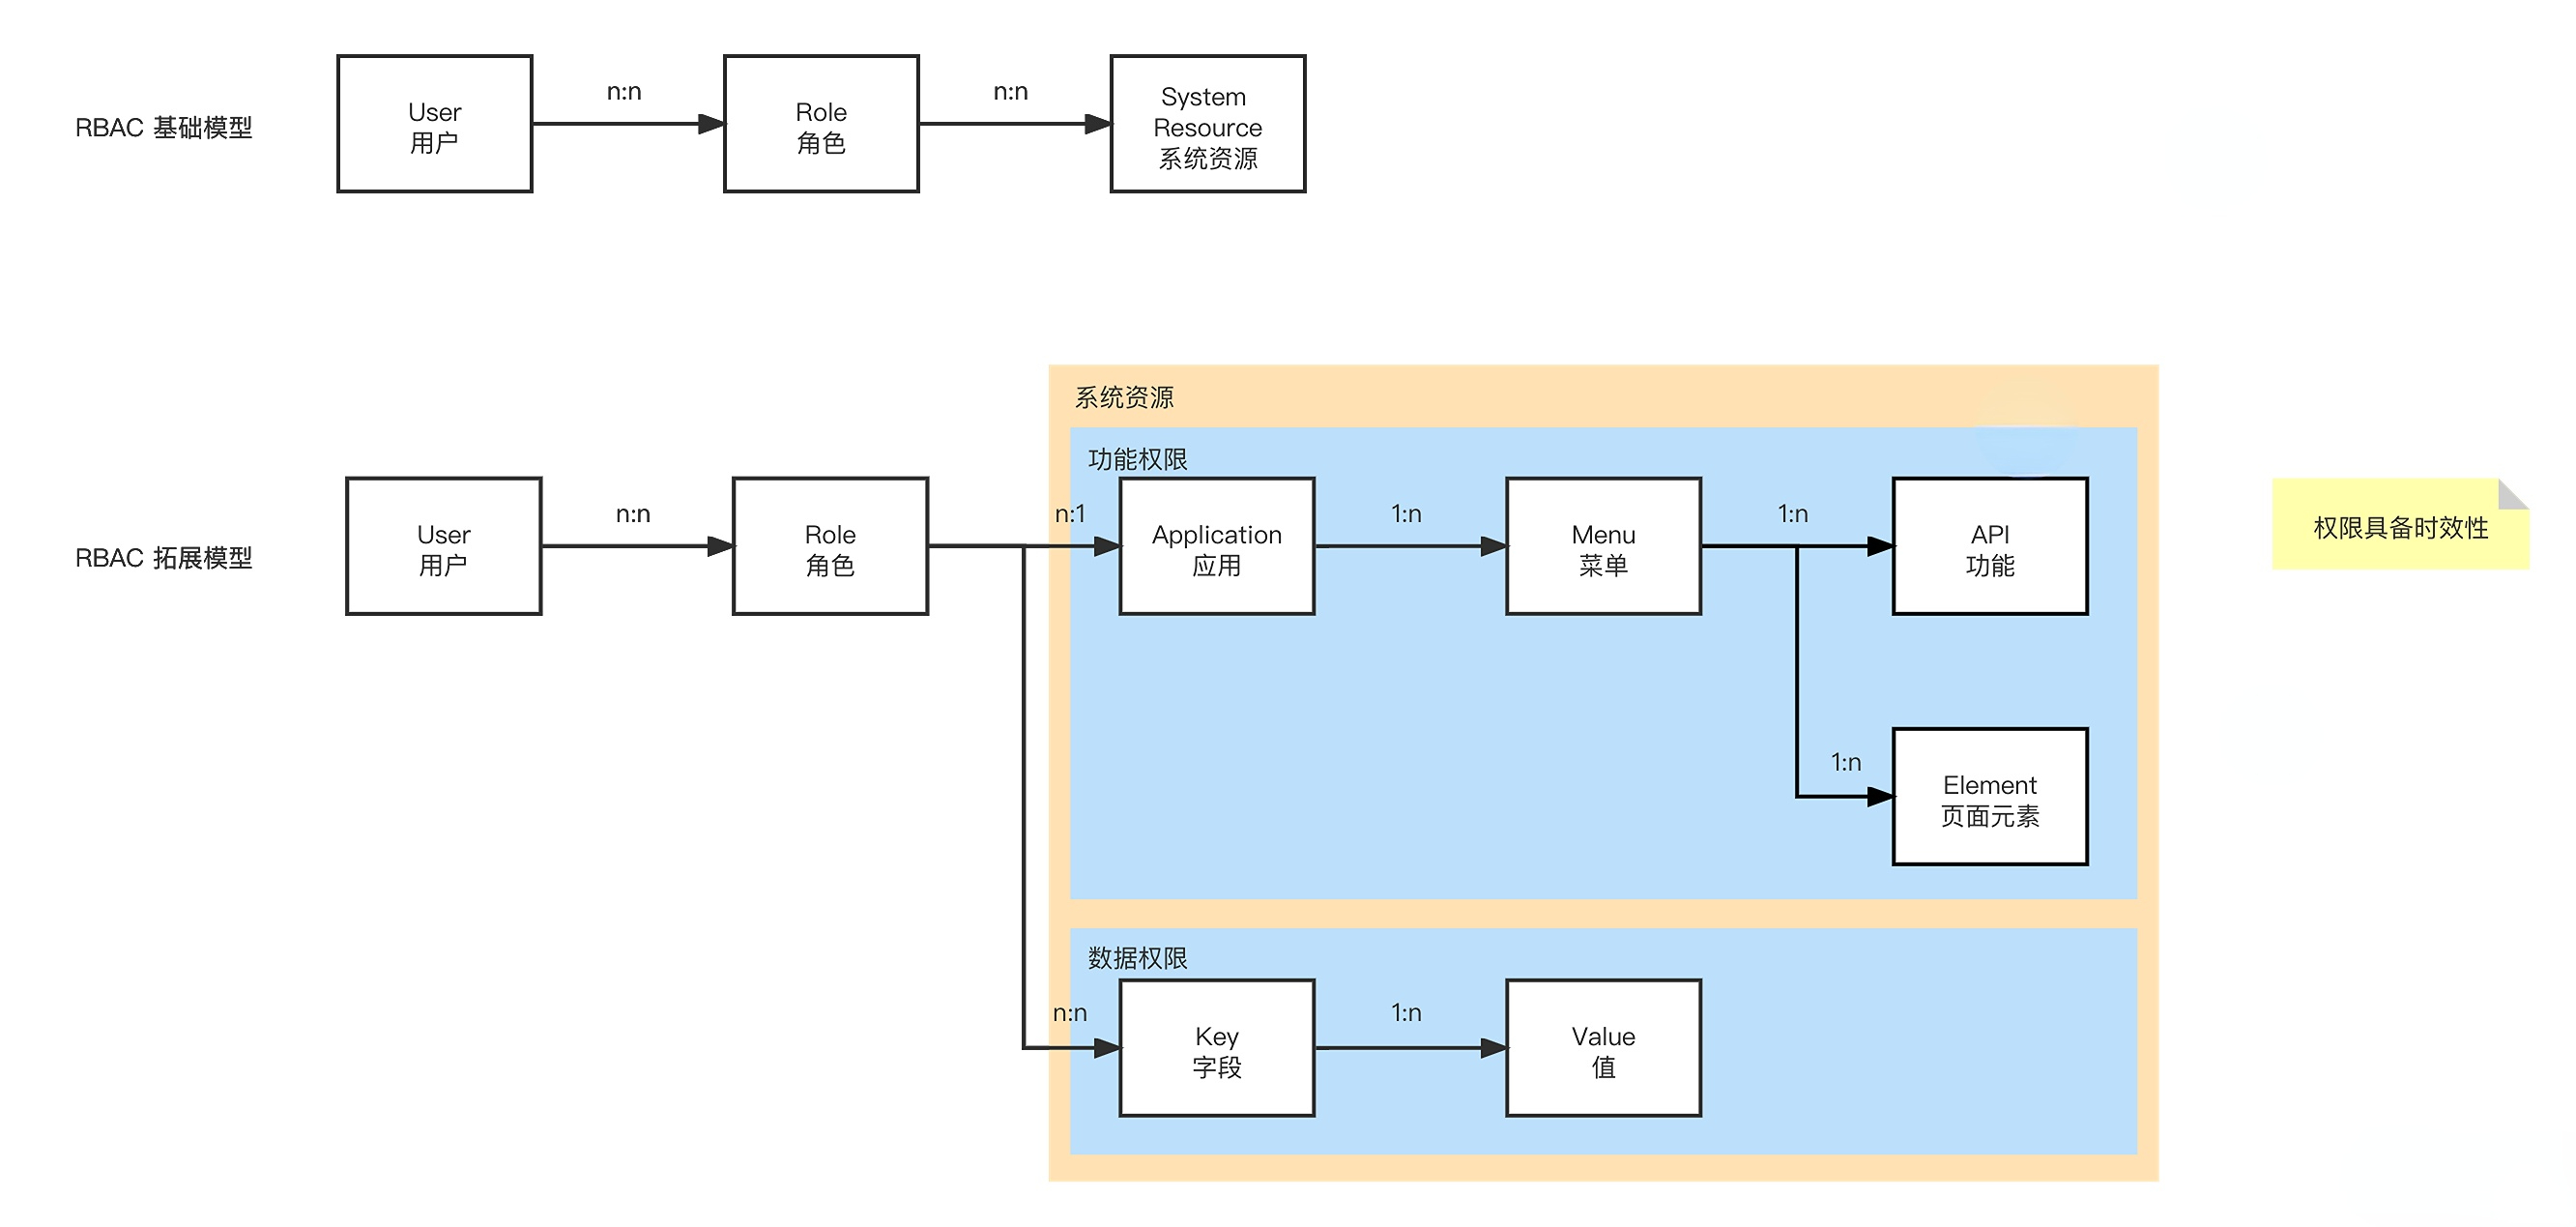
基于角色的权限控制(Role-Based Access Control,RBAC)是一种最常见的权限管理模型。在RBAC模型中,用户通过角色来获得权限,而角色是与具体的操作权限关联的。例如,管理员角色可以管理用户权限、查看和修改所有数据,而普通用户只能查看数据并执行自己的任务。RBAC模型易于管理、维护和扩展,适用于大多数后台系统。
2.基于属性的权限控制(ABAC)
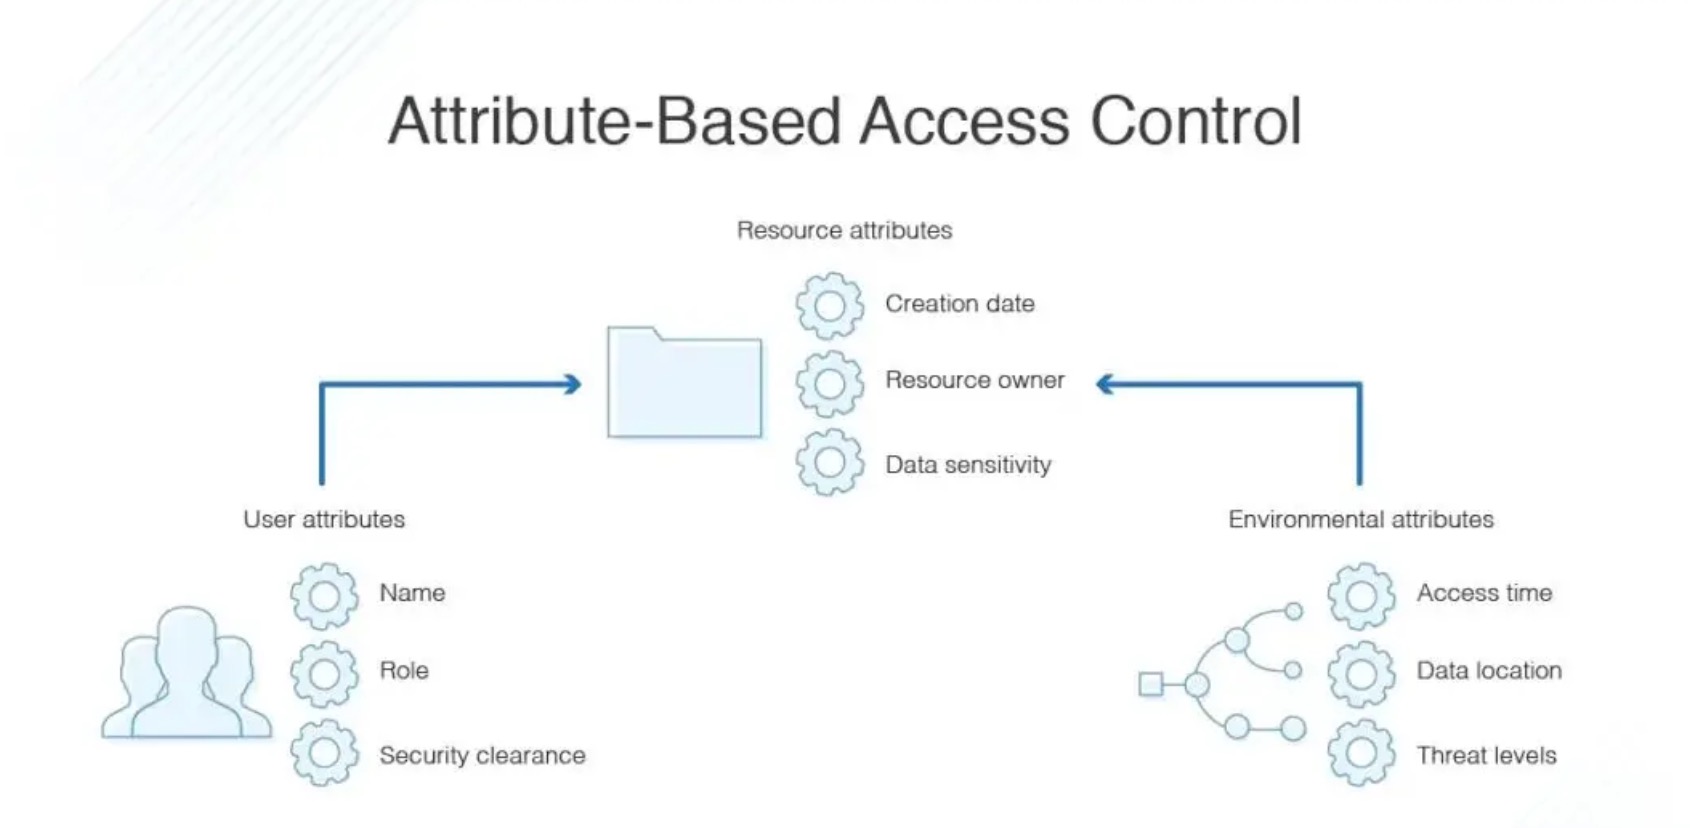
基于属性的权限控制(Attribute-Based Access Control,ABAC)则是通过资源、用户、环境等多种属性来定义权限。ABAC能够灵活地应对复杂的权限需求,允许根据动态变化的条件(如时间、地点、请求设备等)来控制权限。例如,某个用户可能在不同时间和位置具有不同的访问权限。ABAC适用于需要更高灵活性的场景,但也相对较为复杂。
3.基于规则的权限控制(PBAC)
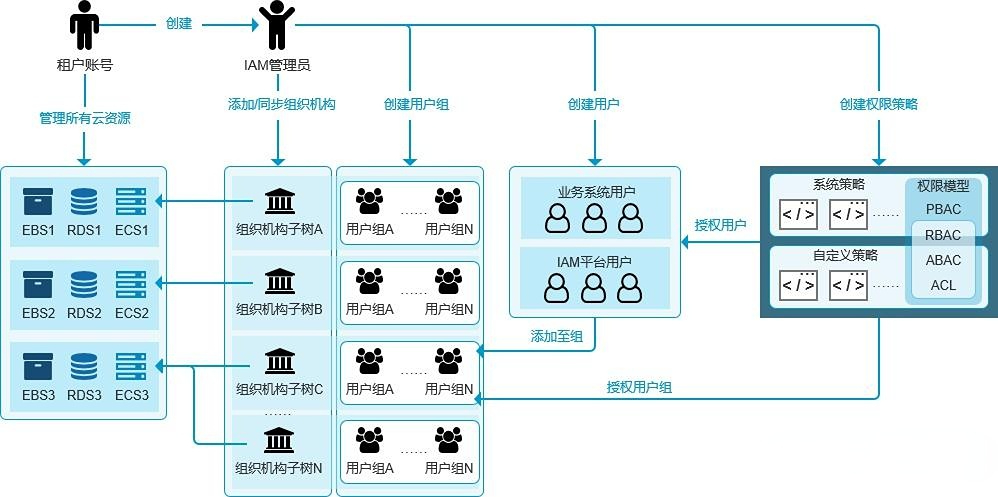
基于规则的权限控制(Policy-Based Access Control,PBAC)通过制定规则来决定是否授权用户访问某资源。这些规则可能基于各种策略,如安全要求、业务规则等。PBAC模型非常适用于高度自定义和需求复杂的场景,尤其是在动态变化的环境中。
后台系统权限管理设计流程解析
一个合理的后台系统权限管理设计需要遵循一定的流程,以确保权限分配的清晰、合理和高效。以下是常见的权限管理设计流程:
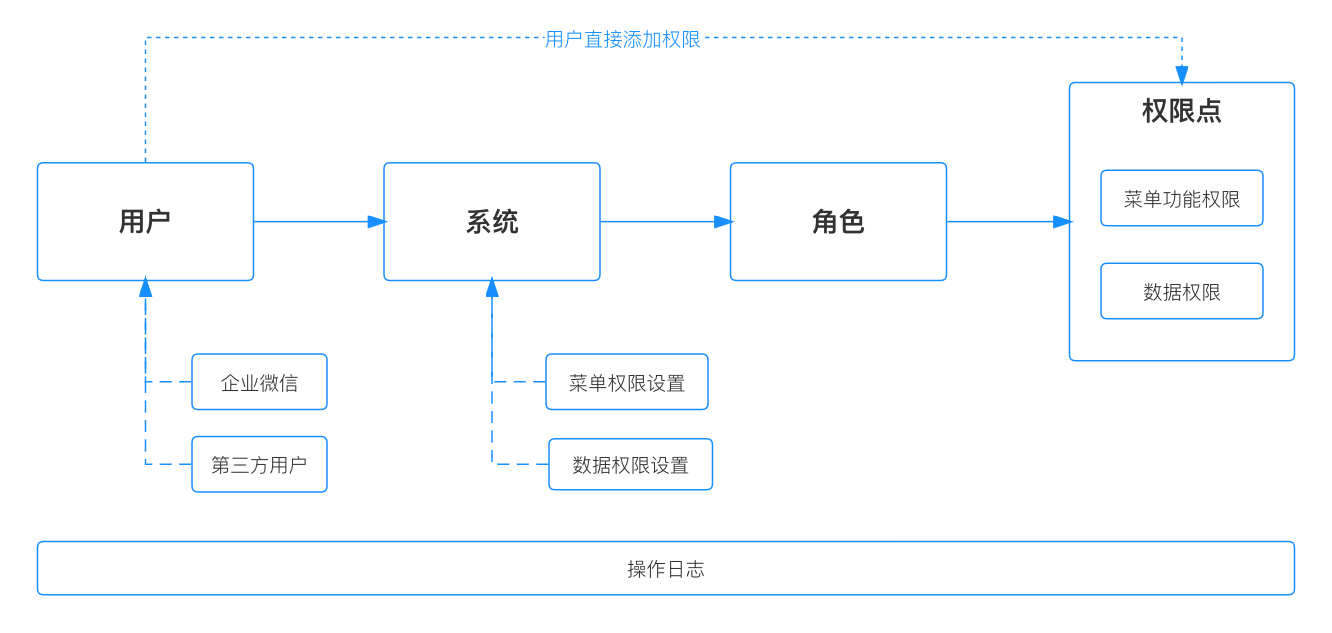
1.用户和角色的定义
后台系统权限管理的第一步是定义系统中的用户和角色。用户是系统中的个体,角色则是赋予特定权限的集合。在设计时,首先需要明确各类用户的需求,并据此划分合适的角色。角色可以根据岗位职责、工作流程等因素进行划分。
2.权限控制点的划分
在后台系统中,每个功能模块和操作点都可能涉及权限控制。例如,某个模块的查看、编辑、删除等功能可能需要分别授权。在设计过程中,需要明确每个操作点是否需要权限控制,并决定每个角色在这些操作点上的访问权限。
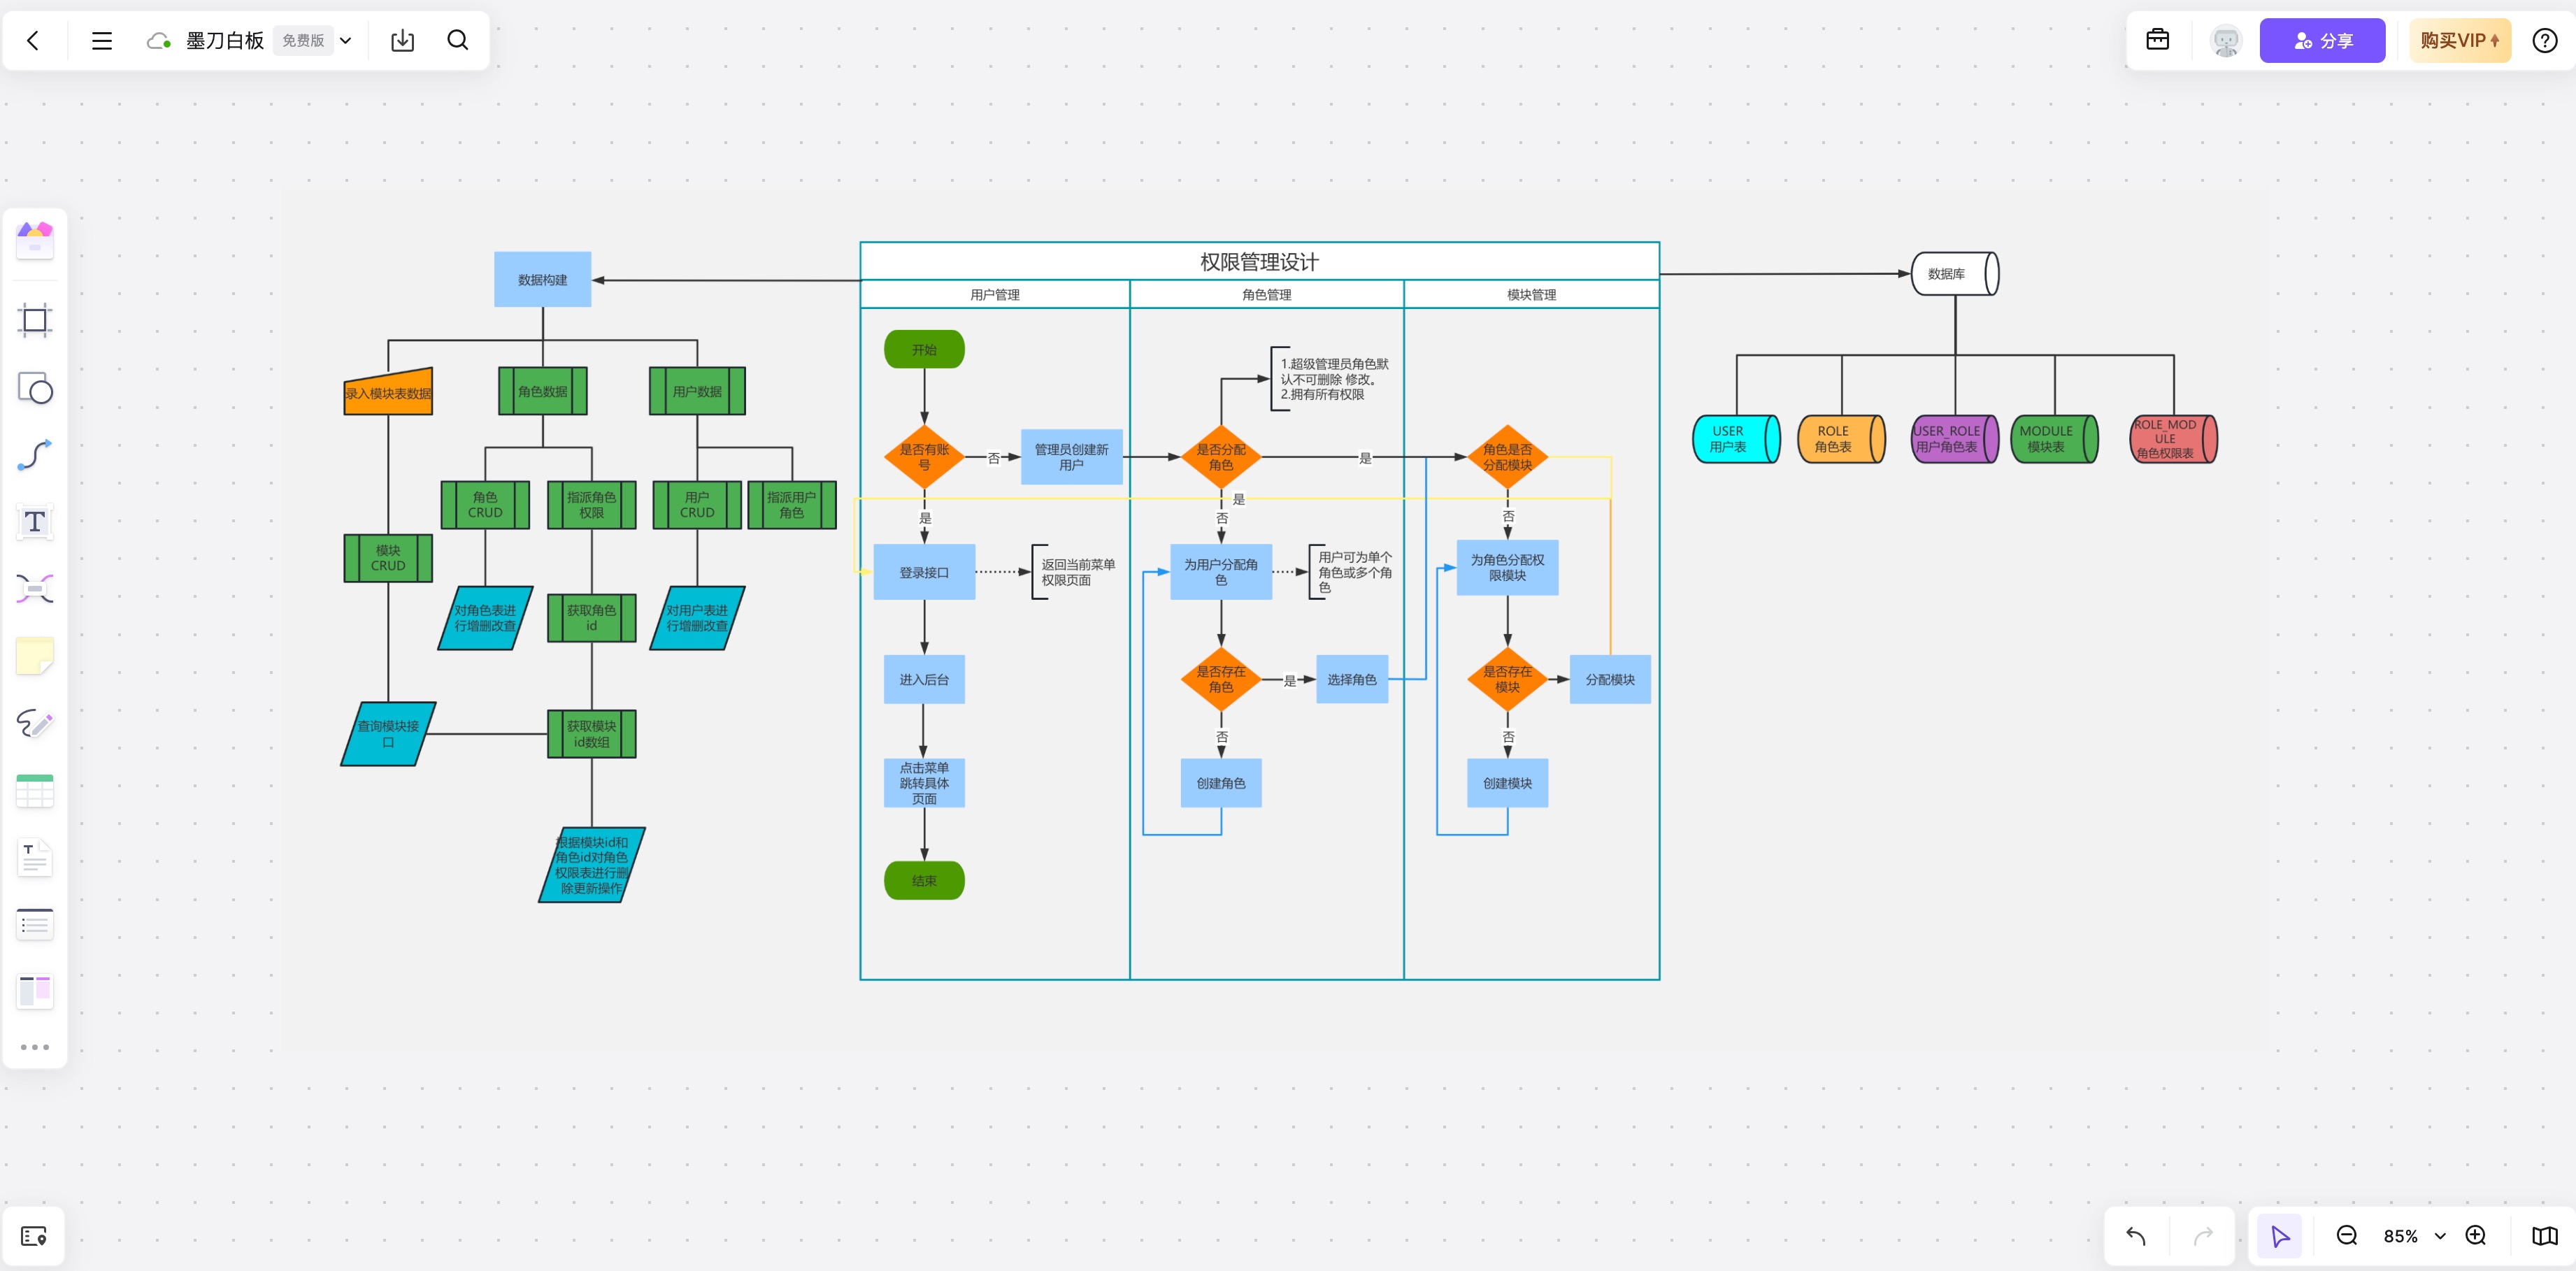
3.权限校验与动态权限管理
权限管理不仅仅是在用户登录时进行一次性的授权校验,还需要处理用户会话中的动态权限变更。例如,当用户的角色发生变动时,权限也需要实时更新。此时,系统应提供动态权限校验机制,以确保用户在操作时始终按照最新的权限执行。
后台系统权限管理的功能模块
后台系统权限管理的功能模块主要包括以下几部分:
用户管理模块:用于创建和管理系统用户,设置用户的基本信息并为其分配角色。用户管理模块通常是权限管理的基础,提供用户信息的增、删、改、查功能。
角色管理模块:管理员可以在此模块中定义和管理系统角色。每个角色都可以关联一定的权限,确保每个角色能执行特定操作。
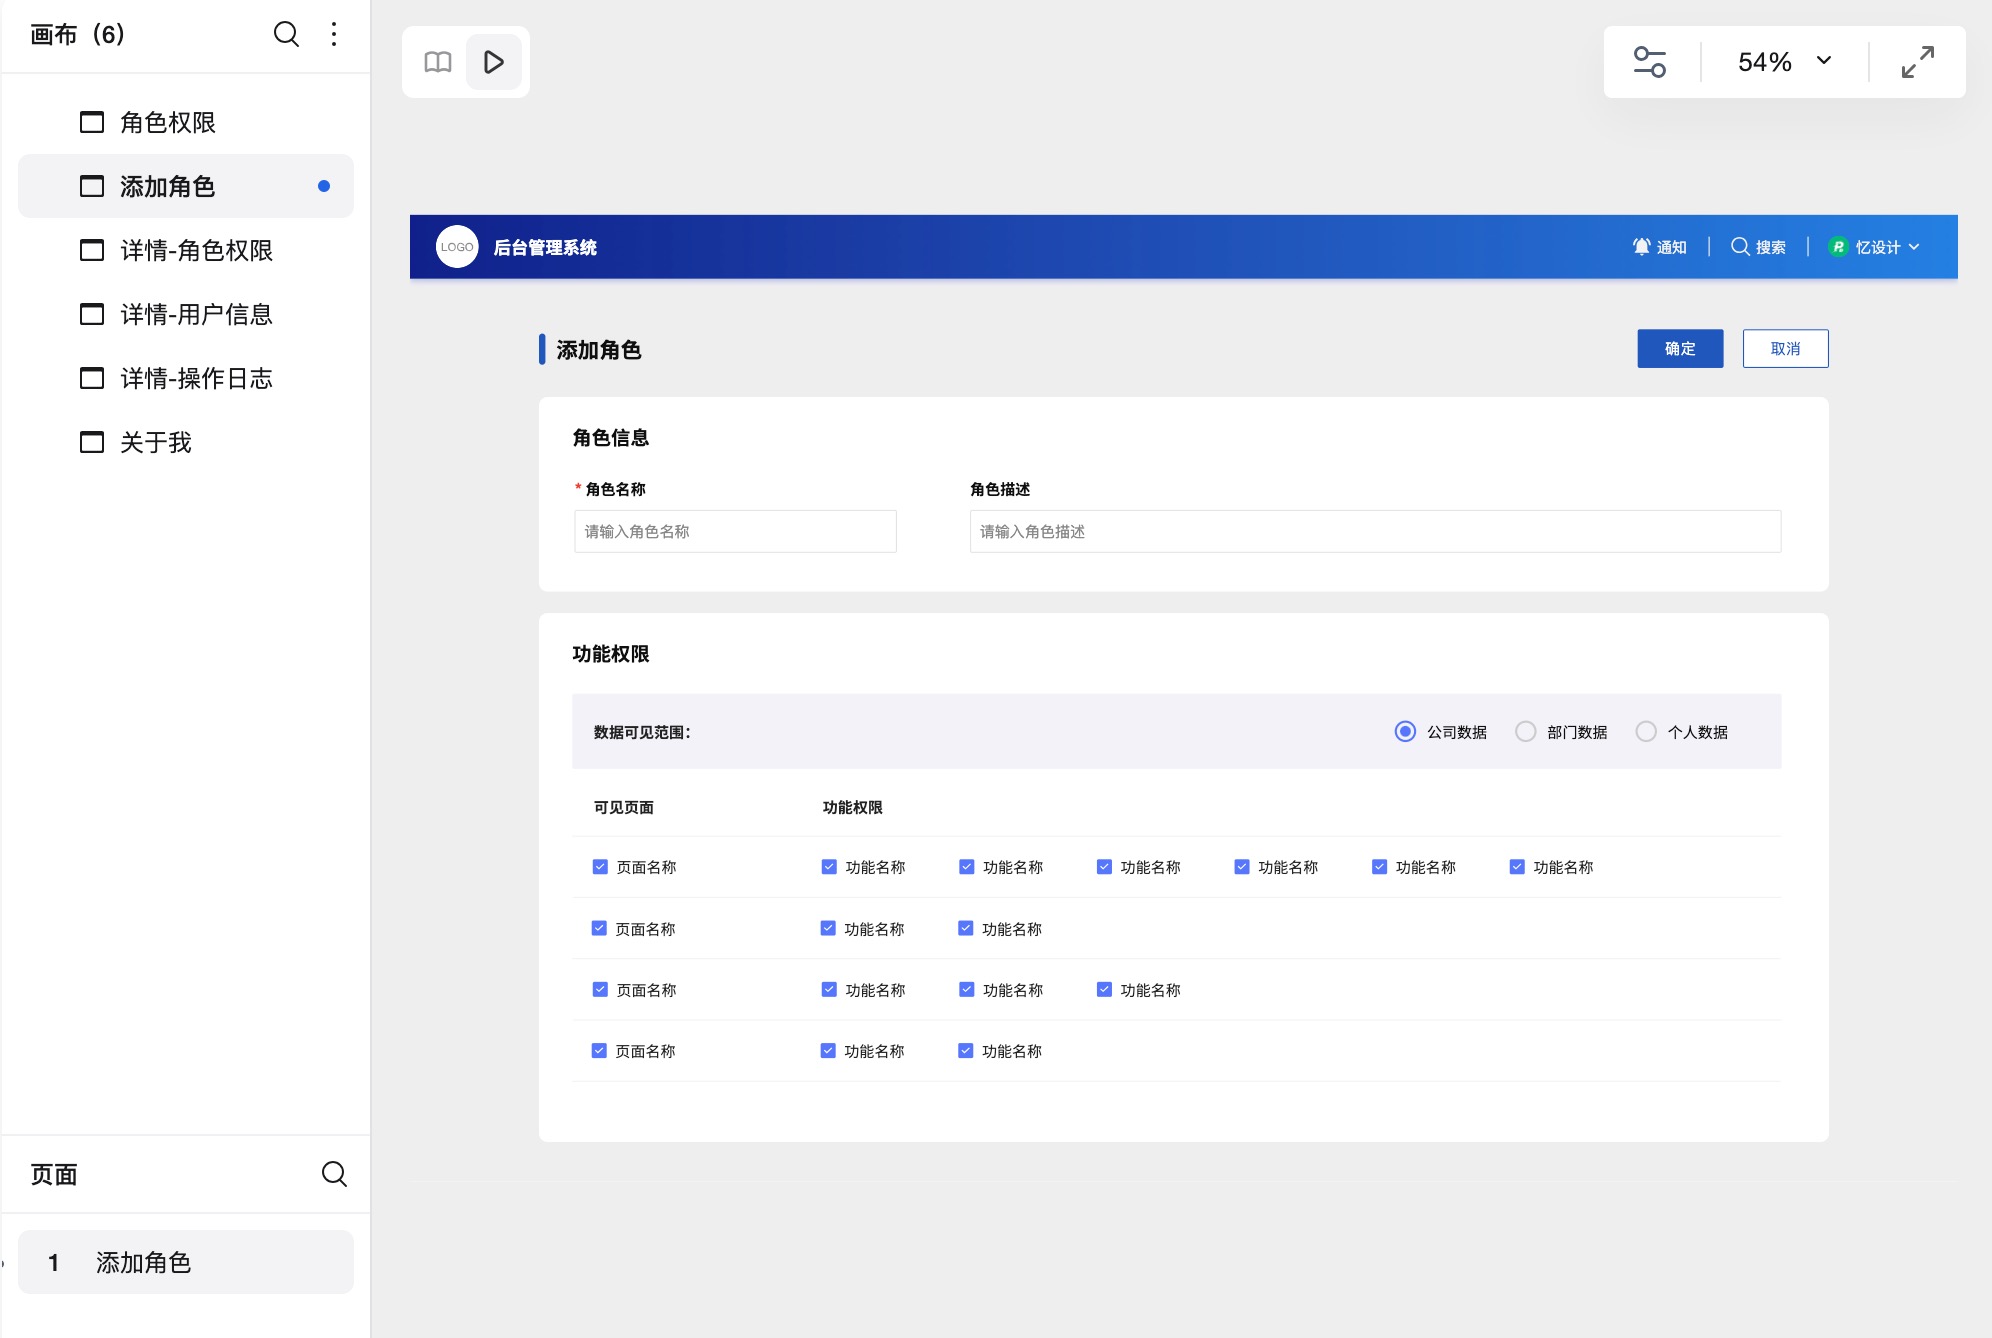
权限分配模块:在此模块中,管理员可以为每个角色指定具体的操作权限。权限分配需要支持细粒度控制,能覆盖页面访问、数据操作等多个方面。
审计日志模块:记录用户在系统中的所有操作行为。通过审计日志,管理员可以追踪每个用户的行为,帮助排查问题、分析异常操作,并确保系统的合规性。
动态权限控制模块:随着业务需求的变化,系统需要提供灵活的权限管理功能,让管理员能够随时调整权限配置,而无需重新部署系统。
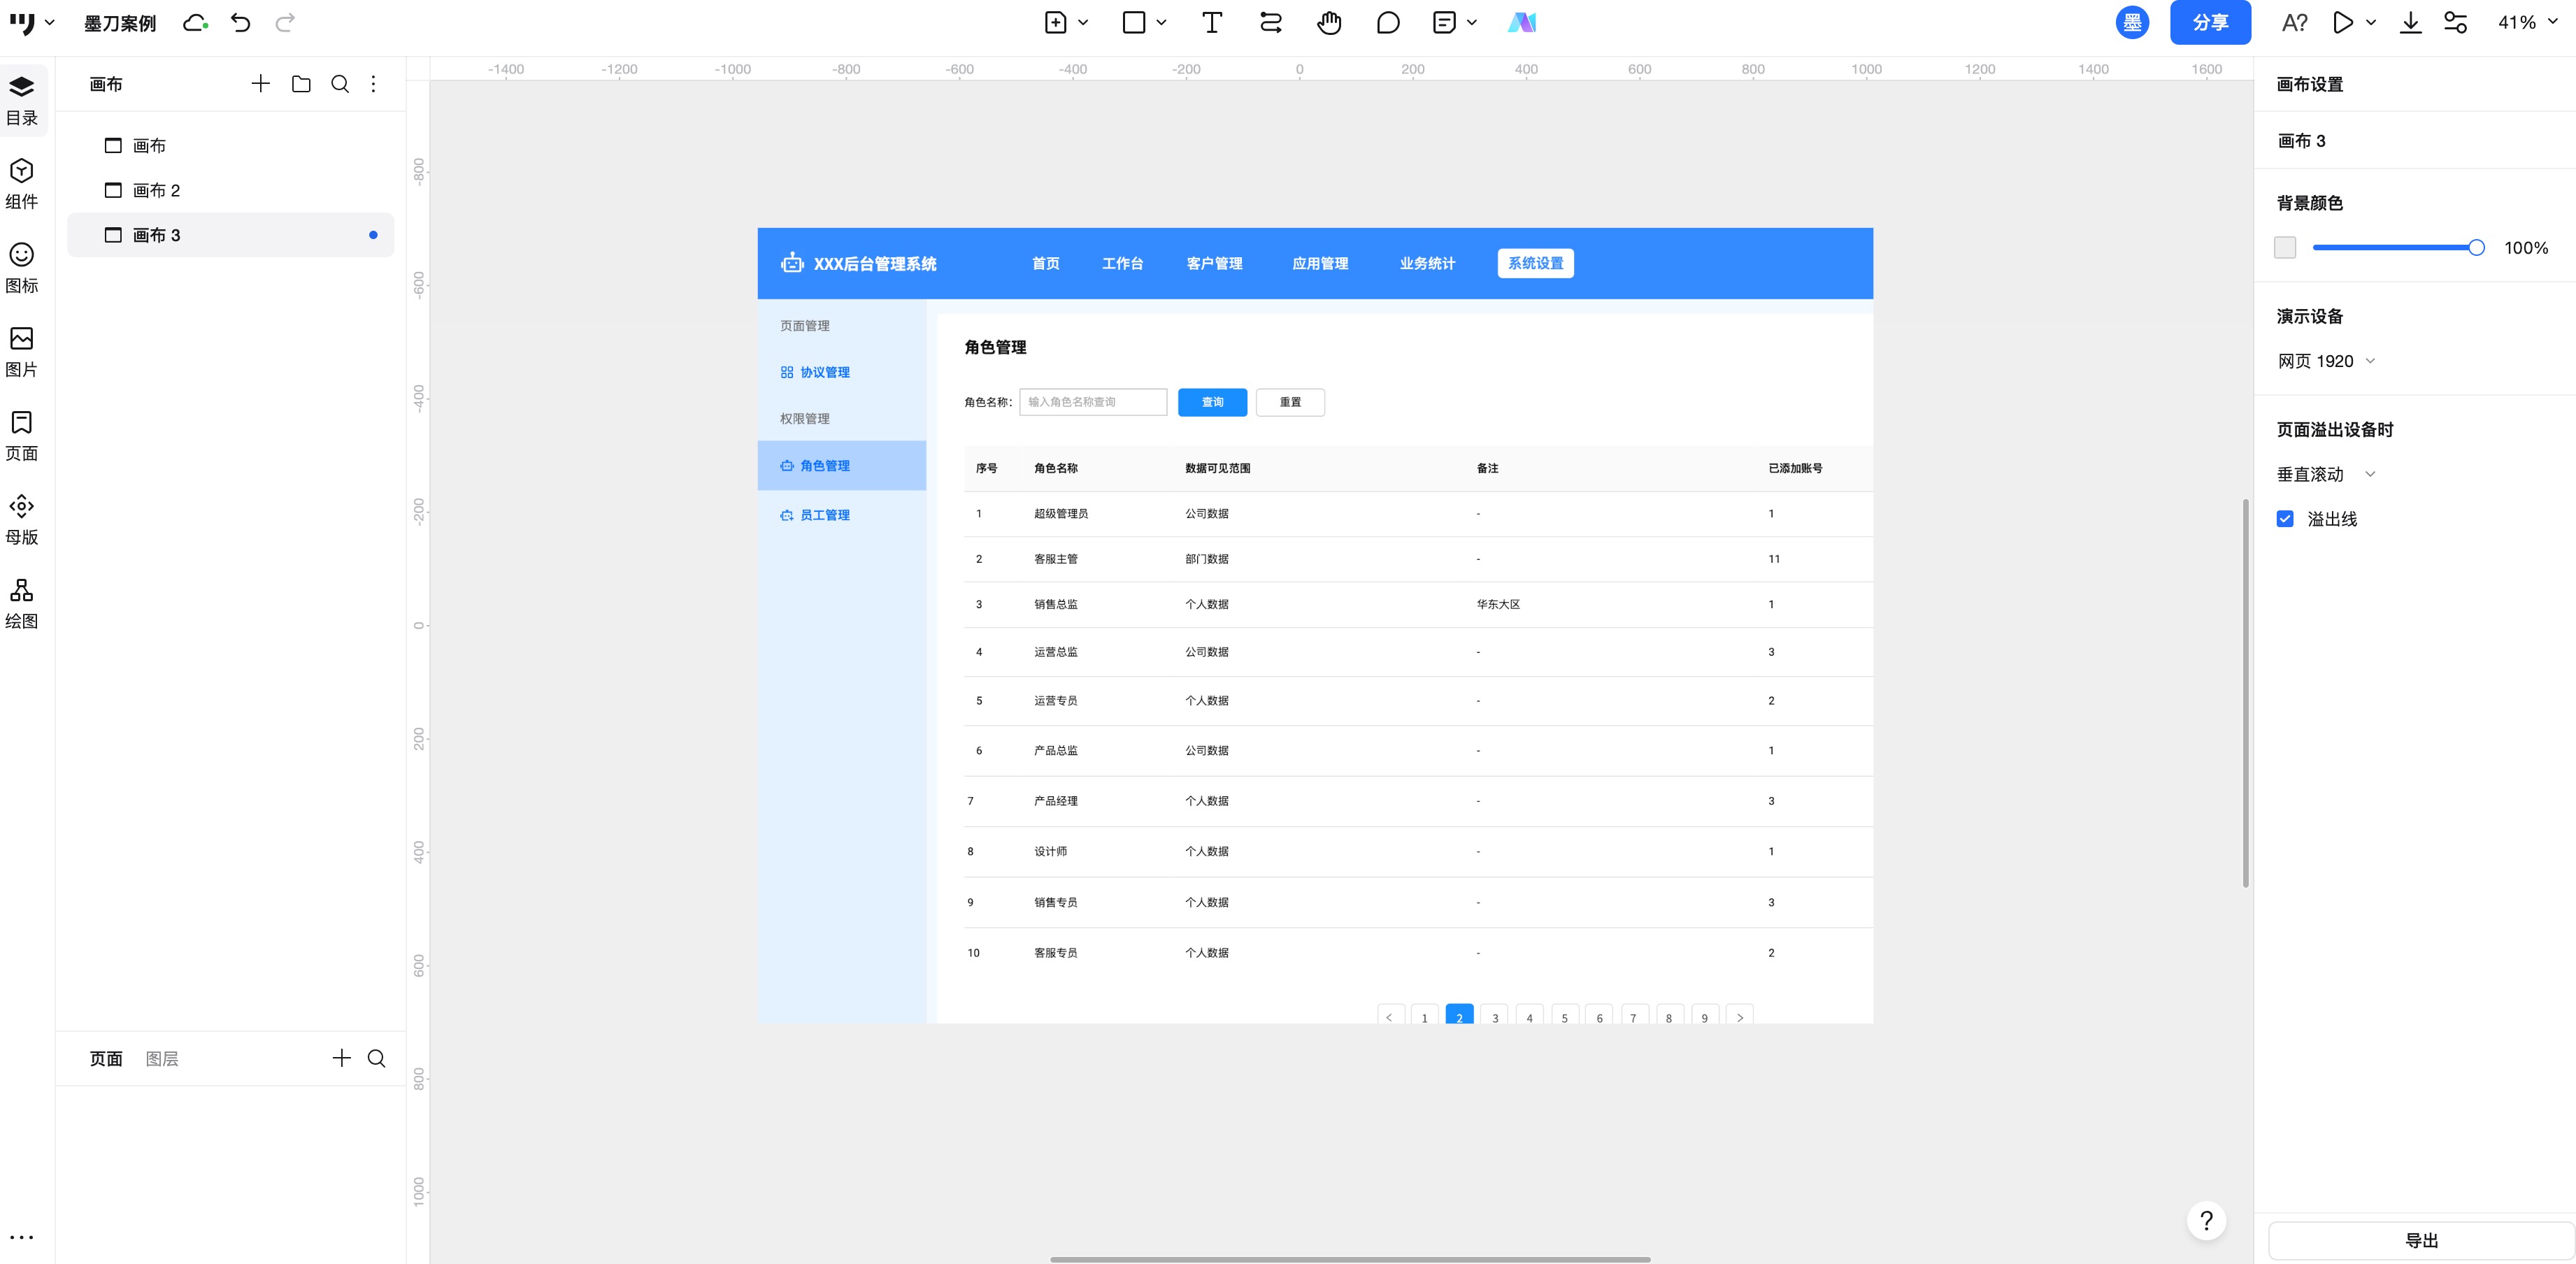
权限管理页面逻辑与交互设计
后台系统的权限管理界面需要简洁直观,方便管理员快速完成用户、角色和权限的管理。
用户管理页面:展示系统中的所有用户信息,管理员可以方便地查看和管理用户,进行角色分配、修改用户信息等操作。
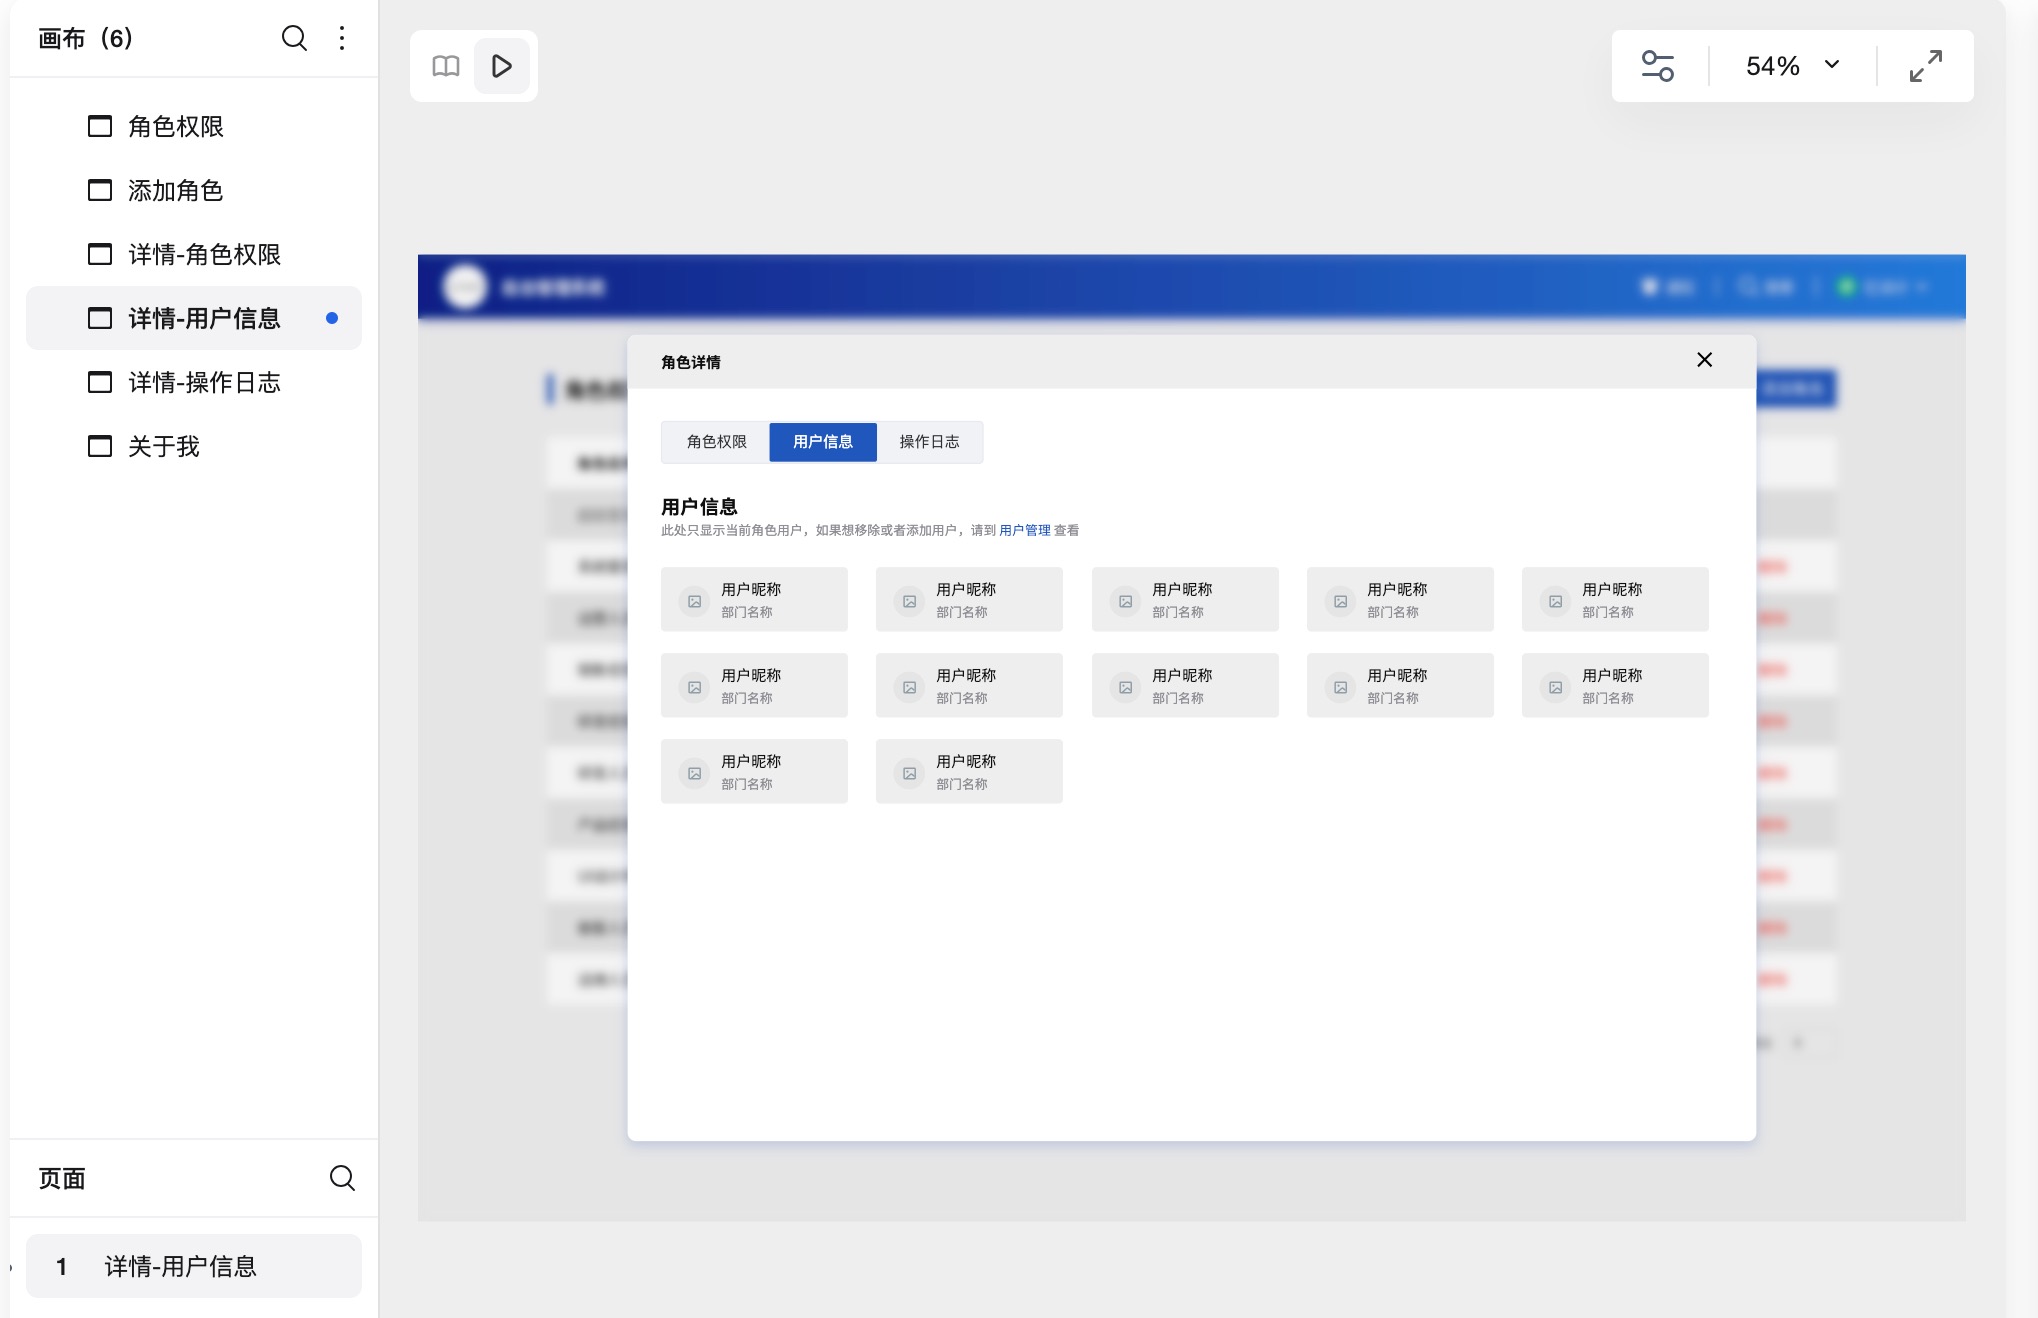
角色管理页面:列出系统中所有角色及其权限,管理员可以创建新角色,修改已有角色的权限分配。角色管理页面通常会采用表格或树形结构,帮助管理员清晰地管理角色信息。
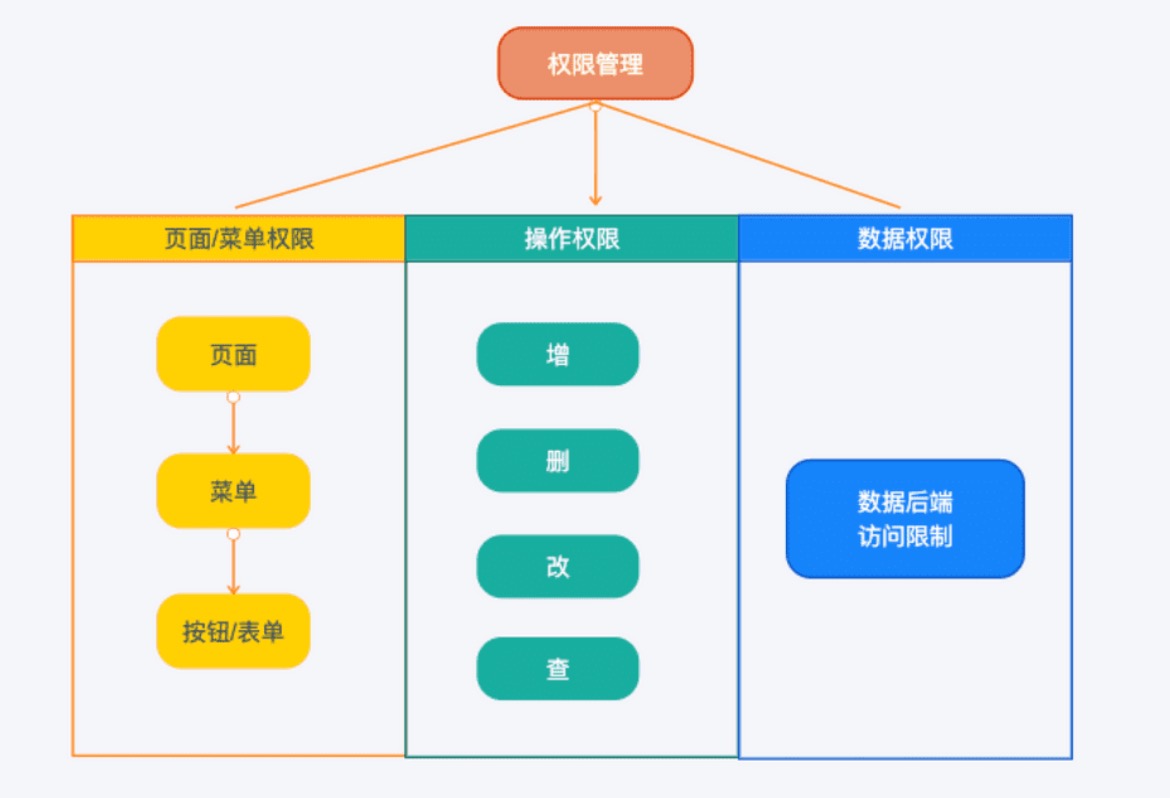
权限分配页面:通过树形结构或列表形式展示系统的各项操作权限,管理员可以选择不同的角色并为其分配权限。这些权限可以细化到页面、按钮、数据、操作等各个层级。
日志审计页面:提供对所有操作的审计记录,管理员可以在此查看所有用户的操作历史,确保系统的安全性和合规性。
后台系统权限管理设计的常见问题
在权限管理的实践中,常常会遇到一些问题,下面是一些常见问题及其解决方案:
1.权限过于复杂的情况
随着系统功能的扩展,权限控制可能会变得非常复杂,导致管理困难。为了解决这一问题,可以采用权限继承和角色层次化的策略。例如,创建多个父角色,通过继承机制减少权限的冗余。
2.动态权限变更与缓存问题
在权限系统中,当用户的角色或权限发生变化时,系统需要及时反映这些变化。然而,由于权限信息可能会被缓存,导致权限变更不能立即生效。解决这一问题可以通过定期刷新权限缓存,或使用分布式缓存解决方案来保证权限的实时性。
权限管理设计在后台系统中扮演着至关重要的角色,它不仅保障了系统的安全性,还能有效地提高操作的便捷性和管理效率。通过遵循最小权限原则、分离职责原则,并结合不同的权限模型(如RBAC、ABAC、PBAC),可以建立一个高效、安全、灵活的权限管理体系。如果你刚刚入门学习后台系统权限管理的设计,可以参考同类型的产品的权限设计逻辑或寻找一些可以直接复用的角色权限管理原型模板,从套用修改开始锻炼权限管理设计能力。
后台系统权限管理设计的工具选择
在后台系统的权限管理设计中,墨刀作为一款优秀的设计工具,能够为设计师和开发人员提供强大的支持。墨刀具备以下几大功能优势:
高效的原型设计:墨刀提供丰富的模板和组件,支持快速创建后台系统的权限管理原型。通过直观的界面设计工具,用户可以轻松拖拽组件,迅速完成用户、角色、权限分配等功能模块的设计。
交互与逻辑展示:墨刀能够实现权限管理系统的交互设计,模拟用户在不同权限下的操作流程,让团队成员直观地感受到系统的使用体验,确保功能实现的合理性。
实时协作与反馈:墨刀支持团队协作,设计人员可以与开发人员、产品经理等团队成员实时共享设计成果,获得即时反馈,确保设计方案的快速迭代和优化。
可视化与文档支持:墨刀不仅支持高保真原型设计,还可以自动生成设计文档,帮助团队成员更好地理解设计思路和需求,实现设计与开发的无缝对接。
权限管理是任何后台系统中的核心组成部分。通过精确的权限控制,系统能够保证数据的安全性和完整性,同时确保用户按照角色进行操作,避免权限滥用。在设计这样一个系统时,墨刀提供的原型设计工具能够大大提高工作效率,帮助设计师和开发人员快速高效地完成权限管理系统的设计。如果你正在寻找一个可靠且高效的设计工具,
相关延伸阅读
权限设计常见问题
角色数量是越少越安全吗?
不是。安全性来自权限点与数据范围的准确划分,而不是角色数量。角色过少会导致大量用户被授予超出职责的权限;角色过多则难以维护、容易配错。可用的做法是把权限点按模块归类,先保证每个角色的权限集合能被一句话解释清楚,再合并只差个别权限点的角色。
权限改完了,用户为什么还能继续操作?
多数情况是权限没有实时生效:登录态里缓存了旧的菜单和权限点,或者前端按钮隐藏了但接口没有校验。设计阶段就要写清权限变更后的生效方式(重新登录还是即时刷新)、前端隐藏与后端校验的对应关系,以及需要记录的操作日志。
权限设计的交付物不只是几张权限配置页,还包括角色清单、权限点清单、数据范围规则和变更日志方式。这四项齐全,开发和测试才能验证“谁在什么条件下能做什么”。
SaaS 产品还要处理租户与套餐带来的边界,见SaaS 后台系统原型设计;账号与组织结构的页面结构可参考用户管理系统怎么设计;模块拆到开发可实现的粒度见后台原型的模块拆分与研发交付;在线绘制与协作评审见墨刀后台原型设计工具。